Consensi da remoto: come raccoglierli in modo legale nello studio
Raccogliere consensi da remoto legalmente: usa firma elettronica avanzata o qualificata, tracciabilità e conservazione digitale a norma.

Consensi da remoto: come raccoglierli in modo legale nello studio
Sì: è possibile raccogliere il consenso informato da remoto, ma per avere valore legale il sistema deve usare almeno una firma elettronica avanzata (FEA) o qualificata (FEQ). Senza questo livello, il documento vale poco in caso di contestazione. Serve inoltre un audit trail completo e una conservazione digitale a norma, capaci di dimostrare che il paziente ha ricevuto e compreso l’informativa prima di firmare.
In breve:
Per garantire un valore legale ai consensi remoti, è necessario utilizzare almeno una firma elettronica avanzata o qualificata, con tracciabilità comprovata e conservazione digitale a norma.
Il processo deve includere la verifica dell’identità tramite sistemi come SPID, CIE o CNS, e la registrazione di metadati come timestamp, versione del documento e identificativo dell’utente.
La firma elettronica semplice ha un valore probatorio debole e rischia di essere insufficiente in caso di contestazione legale; la firma qualificata è equivalente alla firma autografa.
Un sistema affidabile deve offrire un audit trail esportabile, un supporto integrato con il gestionale clinico e la possibilità di allegare materiali multimediali per aumentare la comprensione del consenso.
Prima di implementare, è opportuno verificare che il fornitore sia un prestatore qualificato di AgID e richiedere demo dei log di audit prima della firma del contratto.
TreatbaseSemplifica la gestione dello studioTreatbase riunisce cartelle vocali, fatture, prestazioni e promemoria automatici in un unico gestionale odontoiatrico.Scopri Treatbase
Indice
Che valore legale hanno i consensi da remoto: FES, FEA, FEQ
Cosa prevede la normativa: eIDAS, AgID e legge 219/2017
Come funziona un flusso operativo di consenso da remoto
Quali prove servono per dimostrare un consenso informato valido
Come scegliere una soluzione per i consensi da remoto
Perché l’integrazione con il gestionale riduce i rischi operativi
Cosa cambia davvero nell’adozione dei consensi da remoto
Treatbase per la gestione dei consensi nello studio dentistico
Fonti
Domande frequenti
Che valore legale hanno i consensi da remoto: FES, FEA, FEQ
Non tutte le firme elettroniche sono uguali, e questo è il punto che confonde più operatori. AgID distingue tre livelli, con requisiti tecnici e conseguenze legali molto diverse.
Firma elettronica semplice (FES): un clic, una casella spuntata, una firma disegnata col dito su uno schermo. Ha un valore probatorio debole: in caso di contestazione, è il giudice a valutarne liberamente l’efficacia.
Firma elettronica avanzata (FEA): richiede un collegamento univoco al firmatario, un metodo di identificazione affidabile e una protezione contro modifiche successive al documento, come chiarisce AgID nella sua guida su eIDAS.
Firma elettronica qualificata (FEQ): si basa su un certificato qualificato e un dispositivo qualificato per la creazione della firma, ed equivale sul piano probatorio alla firma autografa.
Per un consenso informato in ambito sanitario, FES da sola è un rischio che non vale la pena correre. FEA rappresenta il compromesso pratico più diffuso: garantisce non contestabilità del firmatario senza richiedere hardware dedicato o certificati personali complessi da gestire su larga scala.
Cosa prevede la normativa: eIDAS, AgID e legge 219/2017
Il Regolamento eIDAS (UE n. 910/2014) è la cornice europea che disciplina firme elettroniche e servizi fiduciari, e impone il reciproco riconoscimento delle firme qualificate tra tutti gli Stati membri, come stabilisce il testo ufficiale su EUR-Lex. In Italia, AgID vigila sui prestatori di servizi fiduciari qualificati e ne certifica la conformità tecnica.
La legge 219/2017 sul consenso informato non impone un supporto specifico, ma richiede che l’informazione sia comprensibile e documentabile: una piattaforma di firma remota deve quindi garantire tracciabilità di quello che il paziente ha effettivamente letto, non solo della firma finale.
I Servizi Fiduciari Qualificati (SFQ) comprendono firma elettronica qualificata, sigillo elettronico qualificato e marcatura temporale qualificata.
La firma elettronica qualificata è riconosciuta in tutti gli Stati membri UE, come conferma AgID nella pagina dedicata ai servizi fiduciari.
Un consiglio: verifica sempre se il fornitore che valuti è un prestatore qualificato elencato da AgID: è la prova più rapida che la firma prodotta abbia effettivamente valore FEQ.
Come funziona un flusso operativo di consenso da remoto
Un processo solido segue una sequenza precisa, non improvvisata caso per caso.
Prepara e versiona il documento informativo. Ogni modifica al testo deve generare una nuova versione tracciata, perché in caso di contenzioso conta sapere quale testo esatto il paziente ha letto.
Invia il materiale al paziente con supporti multimediali. Video brevi o infografiche aumentano la comprensione reale rispetto al solo testo, soprattutto per procedure complesse.
Verifica l’identità prima della firma. SPID, CIE o CNS sono le opzioni più solide disponibili in Italia; la CIE, ad esempio, permette di firmare in modalità FEA tramite l’app CieSign su smartphone abilitato NFC, come indica il Ministero dell’Interno.
Registra la firma con timestamp e metadati. Ora, data, dispositivo e metodo di verifica devono restare associati al documento.
Conserva il file a norma, con marca temporale qualificata che ne blocchi il contenuto nel tempo.
Un consiglio: chiedi sempre al fornitore una demo del log di audit prima di firmare un contratto: se non riesce a mostrarti in tempo reale chi ha firmato cosa e quando, il problema si vedrà solo quando sarà troppo tardi.
Quali prove servono per dimostrare un consenso informato valido
Un consenso raccolto da remoto vale solo quanto la sua tracciabilità. Alcuni provider confondono ancora un’immagine scansionata della firma con una vera firma elettronica: senza metadati verificabili legati a un certificato, quel documento non è FEA né FEQ, è solo un’immagine.
L’audit trail minimo accettabile comprende:
Timestamp preciso di ogni fase (invio, apertura, lettura, firma).
Identificativo univoco dell’utente e del dispositivo usato.
Metodo di verifica dell’identità applicato (SPID, CIE, CNS o altro sistema validato).
Numero di versione del documento informativo firmato.
Le regole tecniche pubblicate da AgID sui certificati qualificati e le marche temporali fissano gli standard minimi di interoperabilità che una soluzione seria deve rispettare. Gli esperti concordano che l’ostacolo principale non è tecnico ma procedurale: serve provare che il paziente abbia ricevuto e compreso l’informazione, non solo che abbia cliccato «firma».
Quando un familiare o un tutore firma per conto del paziente, la delega va documentata con la stessa cura di una firma diretta. Il modello adottato dall’Agenzia delle Entrate per l’abilitazione di rappresentanti e persone di fiducia è un riferimento utile per capire come strutturare un sistema di deleghe tracciabili.
Come scegliere una soluzione per i consensi da remoto
Prima di adottare uno strumento, verifica che risponda a criteri precisi e non solo a promesse commerciali.
Supporto nativo per FEA e FEQ, non solo per firme grafiche semplici.
Integrazione diretta con il gestionale clinico, per evitare documenti isolati e difficili da recuperare.
Audit trail esportabile e leggibile anche da un legale esterno in caso di contenzioso.
Conservazione digitale a norma con marca temporale qualificata.
Possibilità di allegare materiali multimediali per rafforzare la comprensione dell’informativa.
Sul piano contrattuale, chiedi chiarezza su responsabilità in caso di errore di sistema, tempi di SLA garantiti e condizioni di conservazione a lungo termine dei documenti dopo la disdetta del contratto.
Un consiglio: un segnale d’allarme immediato è l’assenza di export dei log in formato leggibile: se il fornitore non te lo mostra subito in fase di valutazione, difficilmente lo risolverà dopo l’attivazione.
Perché l’integrazione con il gestionale riduce i rischi operativi
Una firma raccolta su una piattaforma separata dal gestionale clinico crea quello che in gergo si chiama un documento orfano: esiste, ma nessuno lo trova facilmente al momento della visita. Integrare la raccolta del consenso direttamente nel software che gestisce cartelle e appuntamenti evita questo problema alla radice, perché il consenso firmato resta agganciato alla scheda del paziente fin dal primo accesso.
Il software gestionale integrato permette che l’archivio delle cartelle cliniche e quello dei consensi siano condivisi, così lo staff non deve incrociare due sistemi diversi durante la visita.
Meno tempo perso a cercare documenti firmati su piattaforme esterne.
Un unico registro versioni per cartella clinica e consenso informato.
Riduzione degli errori amministrativi legati a copie cartacee smarrite o incomplete.
Integrare la raccolta del consenso nel gestionale riduce i data-silos e migliora la corrispondenza tra consenso e cartella clinica al momento del controllo.
Per un pilota tecnico, misura tempo medio di completamento del consenso, percentuale di firme effettivamente FEA/FEQ e tempo risparmiato in archiviazione rispetto al cartaceo prima di estendere il sistema a tutto lo studio.
Cosa cambia davvero nell’adozione dei consensi da remoto
La maggior parte degli studi che valuta il consenso da remoto si concentra sulla tecnologia della firma e trascura la parte che genera più contenzioso: la prova che il paziente abbia capito, non solo cliccato. Un audit trail impeccabile che documenta un’informativa scritta in linguaggio incomprensibile non protegge nessuno.
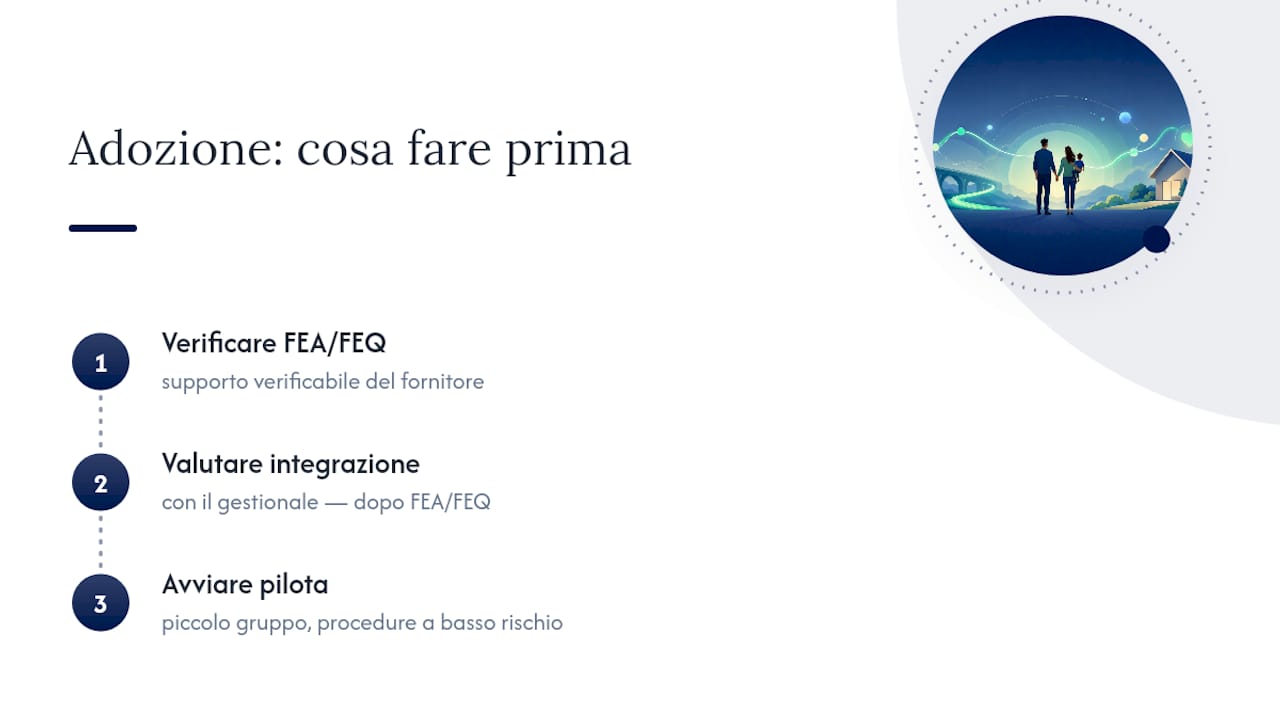
La priorità per chi parte oggi è semplice: prima verificare che il fornitore supporti FEA o FEQ in modo verificabile, poi valutare l’integrazione con il gestionale, mai il contrario. Consiglio di partire con un piccolo gruppo di pazienti su procedure a basso rischio prima di estendere il sistema a tutto lo studio.
— Matteo
Treatbase per la gestione dei consensi nello studio dentistico
Treatbase è l’alternativa a strumenti di firma separati dal gestionale per uno studio dentistico che vuole smettere di rincorrere documenti su più piattaforme: firma e archiviazione dei consensi restano nello stesso sistema dove l’intelligenza artificiale vocale compila già la cartella clinica.
Il vantaggio è operativo e tecnico: quando il consenso firmato è agganciato direttamente alla scheda paziente, lo staff non perde tempo a incrociare export da piattaforme diverse durante la visita, e la migrazione dei dati storici può essere efficiente. Puoi vedere in dettaglio come funziona il flusso tra agenda, nuovo paziente e gestione della visita prima di decidere se testarlo nel tuo studio. Per iniziare, visita la pagina prodotto di Treatbase e richiedi una demo per valutare l’integrazione dei consensi con la tua cartella clinica attuale.
Questo articolo fornisce informazioni generali e non sostituisce il parere di un medico qualificato. Consulta un professionista sanitario qualificato riguardo al tuo caso specifico prima di agire in base a questo contenuto.
Fonti
Domande frequenti
Quali sono i diversi tipi di firma elettronica per il consenso?
Esistono tre livelli: firma elettronica semplice (FES), avanzata (FEA) e qualificata (FEQ). Per un consenso informato con valore probatorio solido servono FEA o FEQ, come chiarisce AgID.
Come si può firmare un documento medico a distanza in modo valido?
Il paziente riceve il documento informativo, verifica la propria identità tramite SPID, CIE o CNS, poi firma con un sistema che produce metadati verificabili collegati al certificato. La CIE, ad esempio, consente la firma avanzata tramite l’app CieSign su smartphone NFC.
Cosa dice la legge 219/2017 sul consenso informato a distanza?
La legge 219/2017 non specifica un supporto tecnico obbligatorio, ma richiede che l’informazione sia comprensibile e documentabile. Un sistema di consenso da remoto deve quindi tracciare non solo la firma, ma anche la prova che il paziente ha letto l’informativa corretta.
Cosa succede se il consenso informato non viene firmato correttamente?
Un consenso raccolto senza FEA o FEQ, o senza audit trail adeguato, ha scarso valore probatorio in caso di contestazione legale. Il rischio principale non è l’assenza della firma, ma l’impossibilità di dimostrare che il paziente abbia davvero compreso l’informativa prima di firmare.
Per informazioni sui prezzi della soluzione per gestire i consensi, si consiglia di consultare direttamente il sito ufficiale del software.
Il prezzo di Treatbase non è pubblicato: è disponibile su richiesta contattando direttamente il team tramite il sito ufficiale.