3 documenti essenziali per il GDPR nello studio dentistico
Guida pratica per adeguare lo studio dentistico al GDPR: modulistica indispensabile, checklist operativa, misure minime di sicurezza e come Treatbase...

3 documenti essenziali per il GDPR nello studio dentistico
Per adeguare uno studio dentistico al GDPR serve subito un’informativa aggiornata, il registro dei trattamenti, misure minime di sicurezza e un referente per la privacy. Il Regolamento (UE) 2016/679 e il Garante privacy restano i riferimenti da seguire, ma la vera differenza la fa il principio di accountability: dimostrare, con documenti concreti, che lo studio gestisce davvero i dati come dichiara di fare.
In breve:
È essenziale aggiornare l’informativa privacy, il registro dei trattamenti e adottare misure di sicurezza concrete, anche per studi con pochi membri.
La gestione dei dati sanitari richiede base giuridica solida, consenso esplicito per finalità diverse dalla cura e attenzione ai canali di comunicazione protetti.
Le misure minime di sicurezza devono includere password differenziate, backup cifrati, aggiornamenti regolari e accesso fisico controllato.
Il registro dei trattamenti e una valutazione d’impatto (DPIA) sono obbligatori per trattamenti su larga scala o innovativi, anche in piccoli studi.
La corretta gestione dei dati inferisce sulla qualità clinica e la fiducia del paziente, quindi la compliance deve integrarsi nel lavoro quotidiano con strumenti digitali adeguati.
Indice
Modulistica e checklist pratica per lo studio dentistico
Quali dati sanitari tratta uno studio dentistico e con quale base giuridica?
Quali misure di sicurezza minime richiede l’articolo 32 del GDPR?
Registro dei trattamenti e DPIA: cosa serve davvero in uno studio dentistico
Cosa fare in caso di data breach nello studio dentistico
Chi fa cosa: ruoli, nomine e contratti con i fornitori
Strumenti digitali che semplificano la compliance in odontoiatria
La privacy come parte della cura, non come pratica burocratica a parte
Treatbase: la compliance che si integra nel lavoro quotidiano
Fonti
Modulistica e checklist pratica per lo studio dentistico
Ogni studio ha bisogno di tre documenti base, sempre coerenti tra loro: l’informativa privacy, il modulo di consenso al trattamento dei dati e le lettere d’incarico per i responsabili esterni. Nessuno di questi funziona bene se copiato da un fac‑simile generico: la conformità richiede l’analisi dei flussi di dati reali dello studio, non l’adozione automatica di un modello scaricato online, come sottolinea la guida di Consulcesi sulla privacy odontoiatrica.
Cosa deve contenere la modulistica minima:
Informativa privacy: finalità del trattamento, base giuridica, tempi di conservazione, diritti dell’interessato e dati di contatto del titolare.
Consenso al trattamento dei dati: separato dal consenso informato clinico, con casella specifica per finalità accessorie come promemoria via sms o email.
Lettera d’incarico ai responsabili esterni: laboratorio odontotecnico, commercialista, fornitore del gestionale cloud.
Registro degli accessi: chi consulta le cartelle cliniche e quando, utile in caso di controllo.
Una checklist rapida da tenere sulla scrivania: informativa aggiornata all’ultima normativa, modulo di consenso firmato per ogni paziente attivo, contratti con i fornitori firmati e archiviati, registro degli accessi aggiornato mensilmente.
Quali dati sanitari tratta uno studio dentistico e con quale base giuridica?
I dati sanitari in uno studio dentistico comprendono cartelle cliniche, radiografie, foto intraorali, referti di laboratorio e anamnesi. Sono dati particolari secondo l’articolo 9 del GDPR, e la loro gestione richiede più attenzione dei dati anagrafici comuni. L’invio di referti tramite WhatsApp o altre app di messaggistica non protette resta uno dei punti critici più frequenti, come segnala la guida di Make Me Smile sui dati sanitari.
Per le finalità di cura, la base giuridica è l’articolo 9, paragrafo 2, lettera h) del GDPR: non serve un consenso separato per diagnosi e terapia, perché il trattamento è necessario alla prestazione sanitaria. Serve invece un consenso esplicito quando i dati vengono usati per finalità diverse: promemoria commerciali, marketing, condivisione con assicurazioni su richiesta del paziente. Il consenso informato clinico, disciplinato dalla Legge 219/2017 e dalla Legge Gelli-Bianco, resta un atto distinto dal consenso privacy, come spiega la guida Consavio sul consenso informato in odontoiatria: mantenerli separati evita confusione in caso di verifica.
Quali misure di sicurezza minime richiede l’articolo 32 del GDPR?
L’articolo 32 del GDPR non elenca strumenti specifici, ma richiede misure “adeguate al rischio”. In uno studio dentistico questo si traduce in azioni concrete e verificabili.
Password individuali e differenziate per ruolo: ogni collaboratore accede solo ai dati necessari alla propria funzione, mai con credenziali condivise.
Backup regolari e cifrati: cartelle cliniche digitali e radiografie devono avere copie di sicurezza automatiche, non solo su un disco esterno in studio.
Aggiornamenti software costanti: gestionale, sistema operativo e antivirus vanno aggiornati appena disponibile una patch.
Accesso fisico controllato: archivi cartacei chiusi a chiave, postazioni con schermo bloccato quando non presidiate.
Formazione periodica del personale: segretarie e assistenti devono sapere riconoscere un tentativo di phishing o una richiesta anomala di dati.
Un consiglio: Fissa una verifica trimestrale delle misure di sicurezza, anche solo mezz’ora: controlla che i backup funzionino davvero e che nessun collaboratore usi ancora una password condivisa.
Registro dei trattamenti e DPIA: cosa serve davvero in uno studio dentistico
Il registro delle attività di trattamento è obbligatorio per gli studi che trattano dati sanitari, indipendentemente dalle dimensioni: anche uno studio con due poltrone e tre collaboratori deve tenerlo aggiornato e pronto per un controllo, come ricorda la guida di Marketing Odontoiatrico sul GDPR negli studi dentistici.
Nel registro vanno indicate almeno queste voci:
Finalità del trattamento (cura, fatturazione, promemoria appuntamenti).
Categorie di dati trattati e categorie di interessati.
Soggetti che hanno accesso ai dati, interni ed esterni.
Tempi di conservazione previsti per ogni categoria di documento.
Misure di sicurezza adottate per ciascun trattamento.
La valutazione d’impatto (DPIA) diventa raccomandabile quando lo studio introduce nuove tecnologie di monitoraggio, sistemi di videosorveglianza in sala d’attesa, o trattamenti su larga scala di dati sanitari con più sedi collegate. Per la conservazione, cartelle cliniche e referti seguono in genere i tempi indicati dalle normative sanitarie di settore, spesso superiori ai dieci anni: conviene verificare caso per caso con il proprio referente privacy.
Cosa fare in caso di data breach nello studio dentistico
Un data breach non è solo un attacco informatico: può essere una email con l’allegato sbagliato o una chiavetta USB persa con le radiografie di un paziente. La procedura da seguire è sempre la stessa.
Contenere l’incidente: isolare il sistema compromesso, revocare l’accesso se serve, fermare la diffusione dei dati.
Valutare il rischio: capire quanti pazienti sono coinvolti e quali dati sono esposti, cartelle cliniche o solo dati anagrafici.
Notificare il Garante entro 72 ore dalla scoperta, se il rischio per i diritti degli interessati è concreto, come previsto dalla normativa vigente.
Informare i pazienti coinvolti, se il rischio per loro è elevato, con un linguaggio chiaro sui dati esposti e sulle misure adottate.
Documentare tutto: data, causa, misure correttive, anche quando la notifica al Garante non risulta necessaria.
Molte violazioni in ambito sanitario nascono da canali di messaggistica non protetti o backup non cifrati: intervenire su questi due punti riduce buona parte del rischio concreto.
Chi fa cosa: ruoli, nomine e contratti con i fornitori
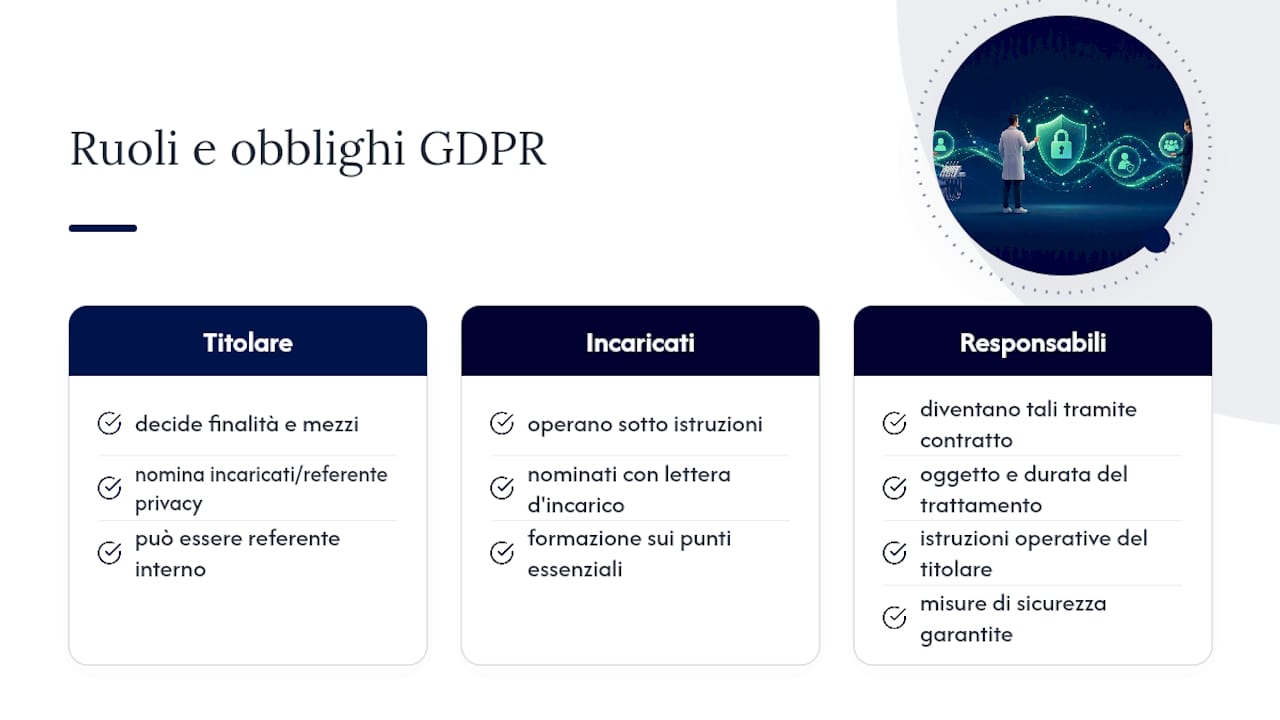
Il titolare dello studio decide finalità e mezzi del trattamento; i collaboratori sono incaricati e operano sotto istruzioni; i fornitori esterni (laboratorio odontotecnico, gestionale cloud, commercialista) diventano responsabili del trattamento tramite un contratto specifico. Non serve necessariamente un DPO esterno: per molti studi è sufficiente nominare un referente privacy interno, spesso il titolare stesso o l’office manager, formato sui punti essenziali del GDPR.
Ogni lettera d’incarico o contratto con un responsabile esterno deve indicare: oggetto e durata del trattamento, istruzioni operative del titolare, misure di sicurezza garantite dal fornitore, modalità di restituzione o cancellazione dei dati a fine rapporto. Chi organizza i dati dello studio con un metodo chiaro parte già avvantaggiato su questo fronte.
Strumenti digitali che semplificano la compliance in odontoiatria
Un gestionale odontoiatrico ben progettato riduce di molto il lavoro manuale legato alla privacy: gestione centralizzata dei consensi, tracciamento di chi accede a cosa, backup automatici, promemoria che non passano da canali non protetti. Sistemi di questo tipo possono automatizzare l’audit trail e la gestione dei consensi, riducendo il margine di errore umano rispetto a un archivio cartaceo o a fogli Excel sparsi tra vari computer.
Treatbase integra firma e archiviazione digitale dei consensi, gestione dei permessi per collaboratori e un sistema di promemoria automatici per i pazienti, elementi che si collegano direttamente ai requisiti dell’articolo 32. La sezione dedicata alla gestione dei dati dei pazienti mostra come consensi e cartelle restano centralizzati in un unico ambiente, invece che sparsi tra carta e file digitali non collegati.
Prima di scegliere qualsiasi fornitore cloud, verifica sempre questi tre punti:
Esiste un contratto di nomina a responsabile del trattamento (DPA)?
I dati vengono conservati su server nell’Unione Europea?
Il fornitore garantisce clausole contrattuali chiare su sicurezza e cancellazione dei dati?
La privacy come parte della cura, non come pratica burocratica a parte
Molti titolari trattano il GDPR come un adempimento da archiviare una volta all’anno, giusto in tempo per un eventuale controllo. È un errore di prospettiva. La gestione corretta dei dati sanitari è parte della qualità clinica quanto la sterilizzazione degli strumenti: un paziente che scopre le proprie radiografie inviate su un gruppo WhatsApp non protetto perde fiducia nello studio, non solo nella segreteria che ha commesso l’errore.
Consiglio di fissare una verifica annuale strutturata, non improvvisata: registro dei trattamenti, contratti con i fornitori, formazione del personale. Il referente privacy interno dovrebbe avere il tempo reale per farlo, non solo il titolo sulla carta. Le pagine dedicate alla gestione della visita offrono un punto di partenza concreto per capire dove nascono i flussi di dati più delicati in uno studio.
— Matteo
Treatbase: la compliance che si integra nel lavoro quotidiano
Molti studi dentistici affrontano il GDPR con fogli sparsi, cartelle cartacee e un archivio email che nessuno controlla davvero. Un gestionale odontoiatrico ben progettato può ridurre questo lavoro invisibile portando consensi, cartelle cliniche e permessi dei collaboratori dentro un unico sistema cloud, con firma digitale dei consensi e tracciamento automatico di chi accede a cosa.
La migrazione dei dati dal vecchio gestionale può essere semplice e veloce, permettendo allo studio di continuare a operare mentre l’archivio storico viene trasferito. Le funzionalità di gestione dei pagamenti e fatturazione automatica si affiancano ai promemoria per i pazienti, riducendo sia gli errori manuali che il tempo dedicato a compiti ripetitivi. Se vuoi capire come funziona nel concreto per il tuo studio, richiedi una demo dalla pagina principale di Treatbase e valuta con calma se questo è il momento giusto per semplificare la gestione della privacy insieme al resto del lavoro quotidiano.
Questo articolo fornisce informazioni generali e non sostituisce il parere di un medico qualificato. Consulta un professionista sanitario qualificato riguardo al tuo caso specifico prima di agire in base a questo contenuto.