Selezione gestionale per DSO: come scegliere il software giusto
Per un DSO scegliere un gestionale significa optare per cloud multi sede con residenza UE, sincronizzazione e portabilità; scopra come valutarlo.

Selezione gestionale per DSO: come scegliere il software giusto
Per un DSO la scelta giusta è un gestionale cloud multi-sede che garantisca residenza dei dati nell’Unione Europea, sincronizzazione cross-office e portabilità completa dei dati. Trattare un gestionale che risponda a questi tre criteri mediante intelligenza artificiale vocale, migrazione dati gratuita e fatturazione centralizzata è una scelta consigliata. Sicurezza dei dati, integrazione tra sedi e libertà dal fornitore restano i tre criteri decisivi su cui misurare qualsiasi proposta.
In breve:
Un gestionale per DSO deve garantire residenza dei dati nell’Unione Europea, sincronizzazione cross-office e portabilità completa dei dati senza necessità di riappropriarsi manualmente delle informazioni.
È fondamentale verificare che il software abbia cartella clinica condivisa, agenda integrata su più sedi e controlli di accesso granulare, oltre a supportare integrazioni essenziali come pagamenti e firma digitale.
La conformità alle norme GDPR richiede che i dati siano ospitati in ambienti con certificazioni come ISO 27001 e che siano adottate misure di sicurezza come crittografia e autenticazione a più fattori, tenendo conto dei trasferimenti transfrontalieri.
La migrazione dati deve essere pianificata attentamente includendo consensi storici e cartelle cliniche complete, con test su sedi pilota e clausole di portabilità per evitare lock-in con il fornitore.
Prima di firmare, è indispensabile richiedere al fornitore certificati, report di audit recenti, dettagli sul trasferimento dei dati e tempi di risposta supporto, per garantire sicurezza e rispetto delle norme.
TreatbaseSemplifica la gestione multi-sedeTreatbase riunisce cartella clinica, fatturazione, prestazioni e promemoria in un unico software per studi dentistici e gruppi multi-sede.Scopri Treatbase
Indice
Criteri pratici per valutare un gestionale per DSO
Requisiti legali e di protezione dati per gestionali sanitari
Architettura cloud, sicurezza e certificazioni da verificare
Migrazione dati e rollout multi-sede: come evitare errori comuni
Checklist decisionale: domande da porre al fornitore prima di firmare
Prospettiva autore: lezioni pratiche dal campo
Perché considerare Treatbase come opzione per il tuo DSO
Fonti
Domande frequenti
Criteri pratici per valutare un gestionale per DSO
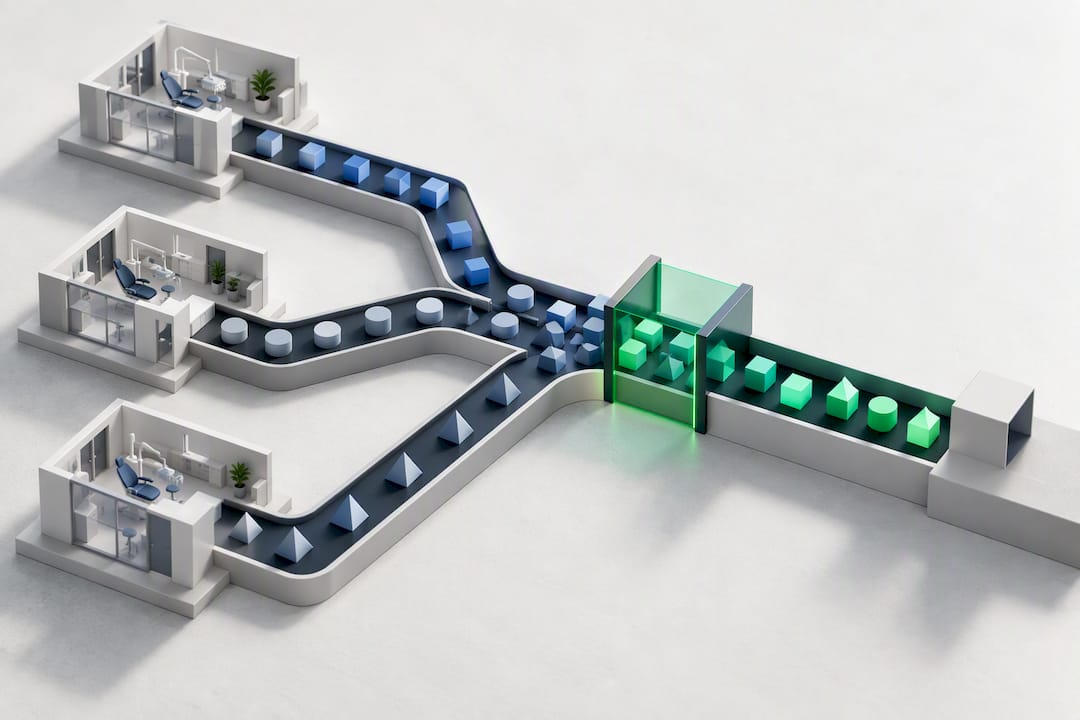
Un DSO gestisce più sedi con team diversi che devono lavorare sugli stessi standard clinici e amministrativi. Il gestionale scelto deve reggere questo carico senza creare colli di bottiglia tra una sede e l’altra.
I punti da verificare prima di firmare qualsiasi contratto:
Cartella clinica condivisa: accessibile da tutte le sedi, con charting parodontale a mani libere per velocizzare le visite senza interrompere il flusso clinico.
Agenda cross-office: prenotazioni gestibili tra sedi diverse, fatturazione centralizzata e report finanziari consolidati per l’intero gruppo.
Ruoli e permessi: controllo granulare degli accessi, così un office manager di una sede non vede dati clinici non pertinenti al proprio ruolo.
Integrazioni indispensabili: sistemi di pagamento, firma digitale per i consensi, software di contabilità già in uso nello studio.
Scalabilità e supporto: SLA chiari e assistenza multilingua se il gruppo opera in contesti linguistici diversi.
La fatturazione centralizzata merita un’attenzione particolare: molti gestionali nati per lo studio singolo gestiscono male la consolidazione dei ricavi tra sedi, costringendo l’amministrazione a esportare dati e ricostruire i totali a mano. Verificate durante la demo se il report finanziario di gruppo è nativo o va assemblato manualmente.
Un consiglio: chiedete sempre una demo con dati reali di più sedi, non con l’ambiente dimostrativo standard del fornitore: i problemi di sincronizzazione emergono solo con volumi realistici.
Requisiti legali e di protezione dati per gestionali sanitari
Il Garante per la protezione dei dati personali richiede misure tecniche e organizzative adeguate, residenza dei dati nell’Unione Europea e una gestione granulare dei consensi, inclusa la firma digitale per i moduli di trattamento.
Prima di scegliere un fornitore, verificate:
Dove sono fisicamente ospitati i dati e se esistono trasferimenti verso paesi terzi.
Quale base giuridica applica il fornitore per il trattamento e come raccoglie il consenso informato.
Se serve una valutazione d’impatto sulla protezione dei dati (DPIA) per il volume e la sensibilità dei dati trattati.
Quali certificazioni e report di audit il fornitore può mostrare su richiesta.
Come sono implementate crittografia, autenticazione a più fattori, backup e log di accesso.
L’EDPB raccomanda DPIA e salvaguardie aggiuntive quando si trattano dati sanitari, sottolineando la complessità delle basi giuridiche nei contesti transnazionali secondo la risposta EDPB sul trattamento dati sanitari per la ricerca. Per un DSO con più sedi, spesso in giurisdizioni diverse, questo significa includere la DPIA nel processo di selezione stesso, non come adempimento successivo alla firma del contratto.
Architettura cloud, sicurezza e certificazioni da verificare
L’architettura tecnica sottostante determina quanto controllo avete sui vostri dati. Un hyperscaler generico offre scalabilità ma condivide l’infrastruttura con migliaia di altri clienti; un cloud regionale specializzato in sanità o un’istanza dedicata garantiscono maggiore isolamento dei dati, spesso a costo di flessibilità inferiore.
Prima di firmare, verificate questi punti in ordine:
Quali sub-processor utilizza il fornitore e se avete diritto di audit contrattuale su di loro.
Quale piano di disaster recovery esiste e quali SLA coprono i tempi di ripristino.
Come viene gestita la connettività nelle sedi con infrastruttura di rete meno affidabile.
Quali report di audit indipendenti (SOC, ISAE 3402) può fornire il fornitore.
Quali certificazioni possiede, in particolare ISO 27001, ISO 27017 e, se rilevante per il mercato, NEN 7510.
Il deliverable D2.1 di HealthyCloud indica che i fornitori cloud per dati sanitari devono dimostrare standard di sicurezza elevati e che chi li utilizza deve valutare con attenzione i trasferimenti verso paesi terzi, ricorrendo a misure supplementari quando necessario.
Un consiglio: inserite nella RFP una richiesta esplicita di copia dei certificati e dei report di audit più recenti, non solo la loro menzione nel materiale commerciale.
Migrazione dati e rollout multi-sede: come evitare errori comuni
La migrazione è il momento in cui la maggior parte dei progetti DSO va in difficoltà. Dati sparsi su gestionali diversi, formati incompatibili e consensi storici da ricostruire creano ritardi se non pianificati con anticipo.
Prima di migrare, mappate con precisione:
Consensi informati e firme raccolte, comprese quelle storiche su supporto cartaceo.
Cartelle cliniche complete, incluso lo storico delle terapie.
Dati di pagamento e situazione contabile di ciascun paziente.
Per il rollout, seguite un ordine preciso:
Scegliete una sede ad alto volume come pilota, non la più piccola o marginale.
Testate i flussi cross-office, come la creazione di un appuntamento in una sede diversa da quella di origine del paziente.
Definite criteri di successo misurabili prima di estendere il gestionale alle altre sedi.
Formate il personale con sessioni dedicate e monitorate adozione, tempi di gestione ed errori nelle prime settimane.
Chiedete sempre clausole contrattuali che garantiscano la portabilità dei dati in formati standard e leggibili, per evitare di restare vincolati a un fornitore che non funziona più per il gruppo.
Checklist decisionale: domande da porre al fornitore prima di firmare
Prima della firma, portate a ogni demo una lista di domande concrete invece di limitarvi alla presentazione del fornitore.
Dove risiedono i dati e quali garanzie esistono su trasferimenti extra UE.
Chi ha condotto o condurrà la DPIA e con quale tempistica.
Quali sono gli SLA su backup, ripristino e tempi di risposta del supporto.
Come funziona la migrazione dati e quanto dura in media per una sede.
Quali penali o clausole di uscita si applicano in caso di cessazione del contratto.
Area | Domanda chiave | Perché conta |
|---|---|---|
Conformità | Dove risiedono i dati? | Determina l’esposizione a trasferimenti extra UE |
Sicurezza | Quali certificazioni possiede? | Prova indipendente delle misure tecniche |
Operatività | Quanto dura la migrazione? | Impatta i tempi di interruzione del servizio |
Contratto | Come si esce dal contratto? | Previene il vincolo permanente al fornitore |
Prospettiva autore: lezioni pratiche dal campo
I DSO che faticano di più con un nuovo gestionale sono quelli che saltano il pilota e passano direttamente al rollout su tutte le sedi. I flussi cross-office che sembrano scontati in demo, come spostare un paziente tra due sedi, sono spesso il primo punto di rottura reale. Misurate, correggete, poi estendete.
— Matteo
Perché considerare Treatbase come opzione per il tuo DSO
Tra le soluzioni cloud multi-sede, un software con intelligenza artificiale vocale può eliminare la trascrizione manuale delle cartelle cliniche e ridurre il tempo dedicato alla documentazione. La migrazione dati gratuita e gestita dal fornitore è un vantaggio quando un gruppo deve consolidare cartelle e consensi da più sedi senza fermare l’attività clinica.
Oltre alla parte clinica, Treatbase offre fatturazione automatizzata, gestione dei pagamenti e archiviazione digitale dei consensi, elementi utili proprio nei punti dove i gestionali tradizionali richiedono più lavoro manuale tra sedi diverse.
Charting parodontale a mani libere integrato nel flusso clinico.
Migrazione dati senza costi aggiuntivi per il passaggio da un altro gestionale.
Gestione multiutente e multilingua pensata per gruppi con più sedi.
Se state valutando un pilota per il vostro gruppo, potete richiedere una demo della piattaforma e verificare direttamente i flussi cross-office descritti in questa guida.
Questo articolo fornisce informazioni generali e non sostituisce il parere di un medico qualificato. Consulta un professionista sanitario qualificato riguardo al tuo caso specifico prima di agire in base a questo contenuto.
Fonti
Garante per la protezione dei dati personali — Linee guida sul trattamento dei dati sanitari
EDPB — Risposta su trattamento dati sanitari per ricerca e garanzie
HealthyCloud — D2.1: Cloud safeguards and GDPR considerations for health data
Domande frequenti
Cosa deve avere prioritariamente un gestionale per DSO?
Un gestionale per DSO deve garantire residenza dei dati nell’Unione Europea, sincronizzazione degli appuntamenti tra sedi e portabilità completa dei dati in caso di cambio fornitore. Senza questi tre elementi, il rischio di silos informativi tra sedi e di vincolo al fornitore aumenta sensibilmente.
Serve sempre una DPIA per un gestionale odontoiatrico cloud?
Non sempre è obbligatoria, ma l’EDPB raccomanda una valutazione d’impatto quando si trattano dati sanitari su larga scala, come avviene tipicamente in un DSO multi-sede. La DPIA va integrata nel processo di selezione del fornitore, non aggiunta dopo la firma del contratto.
Quanto dura un pilota prima del rollout completo?
Non esiste una durata fissa valida per tutti i contesti: la scelta dipende dal volume della sede pilota e dalla complessità dei flussi cross-office da testare. È comunque prassi consigliata concludere il pilota solo dopo aver verificato criteri di successo misurabili su adozione ed errori operativi.
Come funziona la migrazione dati con Treatbase?
Treatbase offre una migrazione dati gratuita e gestita direttamente dal fornitore, pensata per trasferire cartelle cliniche, consensi e dati amministrativi da un gestionale precedente. Il processo copre le esigenze tipiche di un passaggio multi-sede descritte in questa guida.
Quali certificazioni dovrei chiedere a un fornitore di gestionali sanitari?
Le certificazioni più rilevanti da richiedere sono ISO 27001, ISO 27017 e, dove applicabile al mercato del fornitore, NEN 7510, insieme a report di audit indipendenti come SOC o ISAE 3402. Queste prove indipendenti sono un modo concreto per verificare le misure di sicurezza dichiarate dal fornitore.