Sicurezza dati studio dentistico: cosa fare prima di tutto
Scopri le tre azioni prioritarie per mettere al sicuro i dati dello studio dentistico e evitare ransomware, sanzioni e perdita di fiducia.

Sicurezza dati studio dentistico: cosa fare prima di tutto
Le tre azioni prioritarie per la sicurezza dati studio dentistico sono: backup off-site testato regolarmente, autenticazione a più fattori e registro amministratori aggiornato, documentazione GDPR completa con una procedura di notifica al Garante pronta all’uso. Senza questi tre pilastri, uno studio resta esposto a ransomware, sanzioni e perdita di fiducia dei pazienti. Il resto è ottimizzazione: questi tre punti sono la base non negoziabile.
In breve:
La sicurezza dei dati nello studio dentistico richiede un backup off-site testato regolarmente, un’autenticazione a più fattori e un registro aggiornato degli amministratori.
È fondamentale implementare misure tecniche come cifratura dei dati, aggiornamenti regolari e segmentazione della rete per prevenire attacchi e accessi non autorizzati.
La documentazione GDPR deve essere completa e pronta, comprensiva di registri, informative specifiche e procedure di notifica in caso di data breach.
La gestione degli incidenti richiede procedure scritte e testate per contenere, valutare e notificare rapidamente eventuali violazioni al Garante.
L’uso di un gestionale adeguato, come Treatbase, aiuta a centralizzare dati e processi, riducendo errori e facilitando il rispetto delle norme di sicurezza e privacy.
TreatbaseSemplifica la gestione dello studioTreatbase centralizza dati e processi dello studio dentistico, riducendo gli errori e facilitando la gestione quotidiana.Scopri Treatbase
Indice
Perché i dati dello studio dentistico sono particolarmente sensibili
Quadro normativo essenziale: articoli GDPR e adempimenti pratici
Misure tecniche e organizzative pratiche da implementare subito
Backup e disaster recovery: progettare RTO/RPO e test di ripristino
Ruoli e responsabilità: DPO, amministratore di sistema, titolare e fornitori
Gestione degli incidenti: procedura pratica in 6 passaggi
Controllo accessi, logging e monitoraggio: cosa verificare nei gestionali
Formazione, policy operative e gestione del personale
Checklist pratica e modelli documentali essenziali
Commento dell’autore: priorità strategiche per tutelare pazienti e operatività
Soluzione consigliata: come un gestionale pensato per gli studi riduce rischi e costi
Fonti
Domande frequenti
Perché i dati dello studio dentistico sono particolarmente sensibili
Uno studio dentistico maneggia ogni giorno informazioni che il GDPR classifica come categorie particolari di dati, quelle relative alla salute, con un livello di protezione superiore rispetto ai dati anagrafici comuni. Il Regolamento (UE) 2016/679 impone misure tecniche e organizzative adeguate proprio perché una violazione in questo ambito ha conseguenze che vanno oltre il danno economico.
I dati tipici trattati in uno studio odontoiatrico includono:
anamnesi mediche e patologiche complete, comprese allergie e terapie farmacologiche in corso
radiografie, TAC dentali e immagini diagnostiche ad alta definizione
piani di cura, preventivi economici e cartelle parodontali
dati di fatturazione collegati a prestazioni sanitarie specifiche
consensi informati firmati e documentazione di trattamenti invasivi
Una violazione di questi dati non è un semplice incidente informatico. Un paziente che vede diffuse le proprie radiografie o il proprio piano terapeutico subisce un danno reputazionale reale, e lo studio rischia sanzioni, contenziosi civili e una perdita di fiducia difficile da recuperare. Per lo studio stesso, il blocco dei sistemi durante un attacco significa agende bloccate, appuntamenti persi e settimane di lavoro amministrativo per ricostruire ciò che un backup avrebbe salvato in pochi minuti.
Quadro normativo essenziale: articoli GDPR e adempimenti pratici
Tre articoli del GDPR strutturano l’intera strategia di protezione dati per uno studio dentistico. L’articolo 5 fissa i principi generali: minimizzazione dei dati raccolti, limitazione della finalità, esattezza e conservazione solo per il tempo necessario. L’articolo 32 obbliga ad adottare misure tecniche e organizzative proporzionate al rischio, cifratura e controllo degli accessi compresi. L’articolo 33 impone la notifica di una violazione al Garante entro 72 ore dalla scoperta
La protezione by design e by default significa, in pratica, che ogni nuovo strumento adottato in studio, dal gestionale al sistema di prenotazione online, deve nascere già configurato per raccogliere il minimo indispensabile e proteggere i dati di default, non come rimedio successivo.
La valutazione d’impatto (DPIA) diventa necessaria quando si trattano dati sanitari su larga scala o si introducono tecnologie nuove, come sistemi di intelligenza artificiale per la diagnostica o l’archiviazione cloud di grandi volumi di immagini. Anche uno studio di medie dimensioni con più poltrone e diversi collaboratori dovrebbe considerarla seriamente.
La documentazione minima che ogni studio deve avere pronta comprende:
registro dei trattamenti aggiornato con finalità, basi giuridiche e tempi di conservazione
informative privacy specifiche per pazienti, fornite prima della prima visita
nomine formali di eventuali responsabili esterni del trattamento (laboratori, gestionali cloud)
procedura scritta di gestione data breach, pronta prima che serva
Il kit documentazione privacy per lo studio dentistico elenca esattamente questi elementi come base per superare un controllo del Garante senza sorprese.
Misure tecniche e organizzative pratiche da implementare subito
La sicurezza informatica dentisti non richiede un reparto IT dedicato, ma richiede disciplina su poche misure ad alto impatto. Ecco le priorità operative, in ordine di urgenza:
Autenticazione a più fattori (MFA) su tutti gli accessi al gestionale, alla posta elettronica e ai sistemi cloud. Ogni collaboratore ha un account personale, mai condiviso: le password uniche per ogni postazione sono il primo errore che un audit individua.
Cifratura dei dati a riposo (sui server e sui dispositivi che archiviano cartelle cliniche) e in transito, tramite protocollo TLS per ogni comunicazione con il gestionale o con fornitori esterni.
Aggiornamenti e patching regolari su sistemi operativi, software gestionale e dispositivi in rete, con una verifica mensile fissa e non lasciata alla memoria del responsabile IT.
Segmentazione della rete, separando la rete Wi-Fi per i pazienti da quella che ospita i dati clinici e amministrativi.
Privilegi minimi, dando a ogni ruolo solo l’accesso ai dati strettamente necessari: la segreteria non deve vedere le note cliniche complete, l’igienista non deve avere accesso alla contabilità.
Policy per dispositivi personali, vietando o regolando rigidamente l’uso di smartphone privati per accedere a cartelle cliniche o comunicare con pazienti.
Un consiglio: fate un giro fisico dello studio una volta al trimestre e controllate quanti computer restano sbloccati durante la pausa pranzo. È il punto debole più comune e il meno costoso da correggere.
Backup e disaster recovery: progettare RTO/RPO e test di ripristino
Un backup che non è mai stato testato non è un backup, è una speranza. Le pratiche di backup sanitario più solide combinano copie on-site per il ripristino rapido con copie off-site immutabili, che nessun ransomware può cifrare o cancellare una volta scritte.
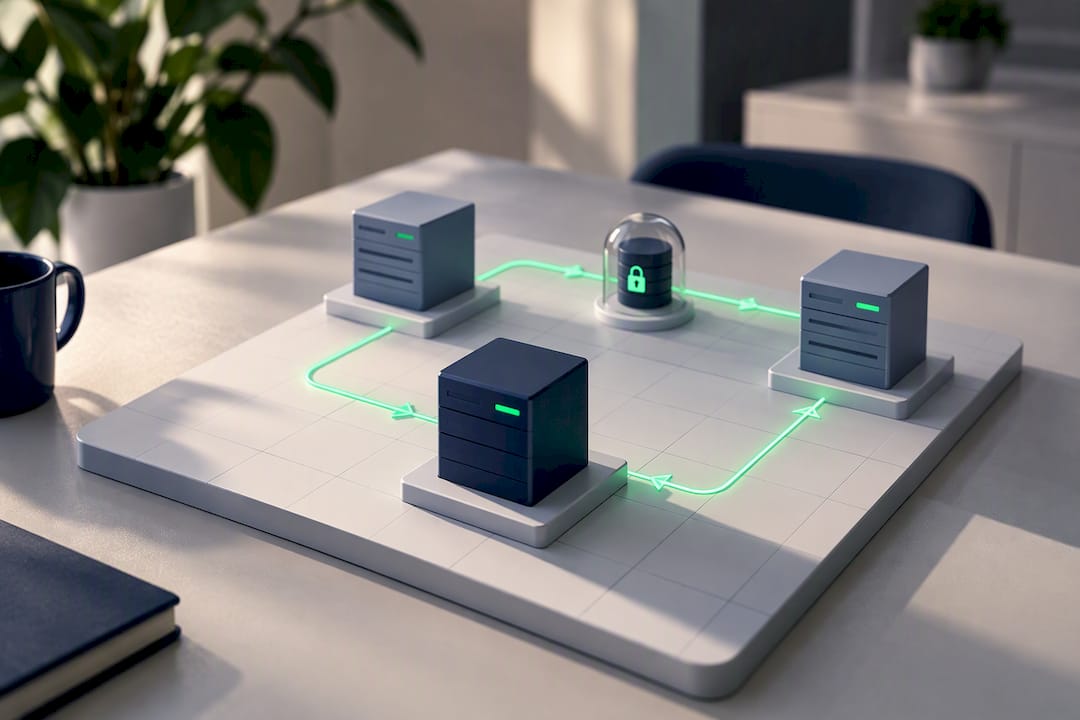
Per uno studio dentistico, la frequenza dei backup dipende dalla criticità: le cartelle cliniche aggiornate quotidianamente richiedono backup giornalieri, mentre archivi storici meno movimentati possono seguire cicli settimanali. Un obiettivo di tempo di ripristino (RTO) ragionevole per uno studio di medie dimensioni si aggira tra le poche ore, così da non bloccare un’intera giornata di agenda.
Gli elementi da verificare per una strategia di backup dati pazienti solida:
copie off-site conservate a distanza fisica dallo studio, per resistere anche a eventi come incendio o furto
versioning e immutabilità, per impedire che un ransomware sovrascriva le copie storiche
test di ripristino trimestrali, con verbale scritto di chi ha eseguito il test e quanto tempo ha richiesto
log conservati per dimostrare, in caso di controllo, che i test sono stati realmente eseguiti
Le soluzioni enterprise per il settore sanitario integrano ormai approcci zero trust e rilevamento automatico delle anomalie proprio per accelerare il ripristino dopo un attacco. Anche uno studio di dimensioni contenute può replicare la logica di fondo: backup separati dalla rete principale, testati con regolarità, non solo configurati e dimenticati.
Ruoli e responsabilità: DPO, amministratore di sistema, titolare e fornitori
La nomina di un DPO (responsabile della protezione dei dati) non è automatica per ogni studio, ma diventa opportuna quando si trattano dati sanitari su larga scala, con più sedi o un volume elevato di pazienti. Il DPO consiglia sul rispetto del GDPR, verifica le procedure interne e fa da punto di contatto con il Garante, ma la responsabilità finale resta sempre del titolare del trattamento.
Un elemento spesso trascurato, ma verificato nelle ispezioni, è il registro degli amministratori di sistema previsto dal Provvedimento del Garante del 27 novembre 2008: chiunque abbia accesso privilegiato ai sistemi informatici (il tecnico IT esterno, il fornitore del gestionale) deve essere identificato e tracciato in un elenco formale.
Quando lo studio si affida a un gestionale cloud, la responsabilità in caso di incidente non si trasferisce automaticamente al fornitore. Se il fornitore subisce una violazione che coinvolge i dati dei vostri pazienti, siete comunque voi a dover valutare la notifica al Garante, perché restate titolari del trattamento.
Per questo, prima di firmare un contratto con qualsiasi fornitore, è opportuno verificare:
livelli di servizio (SLA) chiari su tempi di ripristino e disponibilità dei log
accesso ai log di sistema in caso di indagine forense
localizzazione dei server e conformità GDPR del fornitore stesso
clausole di nomina a responsabile esterno del trattamento, formalizzate per iscritto
Gestione degli incidenti: procedura pratica in 6 passaggi
Quando qualcosa va storto, avere già scritto cosa fare taglia i tempi di reazione in modo drastico. Ecco la sequenza operativa da seguire:
Identificazione e contenimento immediato: isolare i sistemi coinvolti dalla rete per impedire che l’incidente si propaghi ad altri dispositivi o backup collegati.
Raccolta e conservazione dei log: salvare copie dei registri di accesso prima che vengano sovrascritti, perché senza log non si può ricostruire cosa è successo.
Valutazione del rischio: stabilire quanti pazienti sono coinvolti, quali categorie di dati sono esposte e la probabilità di un danno concreto.
Decisione sulla notifica al Garante: se il rischio per i diritti dei pazienti è concreto, la notifica va inviata entro 72 ore dalla scoperta, non dall’inizio dell’incidente.
Comunicazione ai pazienti coinvolti, quando il rischio è elevato, con linguaggio chiaro su cosa è successo e quali dati sono coinvolti.
Follow-up e revisione, aggiornando le procedure interne per evitare che lo stesso incidente si ripeta.
Molti studi non rispettano la scadenza delle 72 ore semplicemente perché non hanno un playbook per raccogliere le prove tecniche in tempo utile: predisporre in anticipo chi fa cosa, con quali strumenti, è ciò che fa la differenza tra una notifica puntuale e una tardiva.
Un consiglio: stampate la procedura in due pagine e tenetela accessibile fisicamente in studio. Durante un incidente reale, nessuno ha voglia di cercare un file su un server che potrebbe essere proprio quello compromesso.
Controllo accessi, logging e monitoraggio: cosa verificare nei gestionali
Un gestionale odontoiatrico serio deve tracciare chi ha fatto cosa, quando e su quale cartella clinica. Gli eventi minimi da registrare includono accessi al sistema, esportazioni di dati, modifiche alle cartelle cliniche e tentativi di accesso falliti. La conservazione di questi log dovrebbe coprire almeno sei mesi, un periodo che consente di ricostruire la cronologia in caso di indagine successiva a un incidente.
Verifiche essenziali da fare regolarmente:
attivare alert automatici per accessi fuori orario o da postazioni non riconosciute
rivedere trimestralmente chi ha accesso a quali sezioni del gestionale
richiedere per contratto al fornitore l’accesso completo ai log in caso di supporto forense
eseguire controlli casuali sui permessi assegnati, verificando che nessun ex collaboratore abbia ancora accesso attivo
L’adozione di controlli con audit trimestrali e alert automatici riduce in modo concreto il rischio che un accesso illecito passi inosservato per settimane, cosa che spesso aggrava le conseguenze di una violazione già avvenuta.
Formazione, policy operative e gestione del personale
La tecnologia più sicura del mondo non serve a niente se un collaboratore clicca su un link sbagliato. Un programma minimo di formazione dovrebbe prevedere una sessione di onboarding per ogni nuovo membro dello staff, con richiamo annuale per tutto il personale, e simulazioni pratiche di phishing per verificare quanto le procedure siano davvero interiorizzate.
Le policy operative quotidiane fanno la differenza tra teoria e pratica:
regole chiare su cosa può e non può essere inviato via email verso l’esterno
consenso specifico del paziente prima di usare canali come WhatsApp per comunicazioni cliniche
procedura di offboarding immediata, che revochi tutti gli accessi nello stesso giorno in cui un collaboratore lascia lo studio
controllo periodico delle autorizzazioni attive, incrociato con l’elenco reale dello staff in servizio
Un consiglio: segnate sul calendario la data di uscita di ogni collaboratore e fissate la revoca degli accessi come primo compito della giornata, non come task da fare “quando c’è tempo”.
Checklist pratica e modelli documentali essenziali
Trasformare tutto questo in azioni concrete richiede priorità chiare. Ecco una sequenza realistica:
Entro 7 giorni: attivare MFA su tutti gli account, verificare che i backup esistano davvero e testarne uno, redigere o aggiornare il registro degli amministratori di sistema.
Entro 30 giorni: completare il registro dei trattamenti, formalizzare le informative privacy per i pazienti, scrivere la procedura di data breach.
Entro 6 mesi: valutare la necessità di una DPIA, formalizzare i contratti con i fornitori come responsabili esterni, eseguire il primo audit interno completo.
I documenti essenziali da conservare, meglio se in una cartella digitale protetta e accessibile solo al titolare e al responsabile designato, sono:
Documento | Funzione principale |
|---|---|
Registro dei trattamenti | Mappa di quali dati si trattano, per quale scopo e per quanto tempo |
Informativa privacy pazienti | Trasparenza verso i pazienti sull’uso dei loro dati |
Procedura data breach | Guida operativa in caso di incidente |
Registro amministratori di sistema | Tracciabilità di chi ha accesso privilegiato ai sistemi |
Quando lo studio decide di migrare verso un gestionale nuovo, vale la pena farlo durante una finestra di bassa attività e verificare che il fornitore garantisca la migrazione completa delle cartelle esistenti senza perdita di dati. Se il team interno non ha competenze specifiche in materia di protezione dati, affidarsi a un consulente privacy o a un DPO esterno anche solo per una revisione iniziale è spesso più economico di una sanzione o di un incidente gestito male.
Commento dell’autore: priorità strategiche per tutelare pazienti e operatività
Chi gestisce uno studio dentistico spesso tratta la sicurezza dati come un adempimento burocratico da archiviare, non come un investimento operativo. È un errore di prospettiva. Le misure che danno più valore reale, backup testati, controllo accessi e log affidabili, sono anche quelle che riducono gli errori amministrativi quotidiani e velocizzano il lavoro dello staff.
La compliance non è un traguardo fisso ma un processo iterativo: si rivede, si corregge, si ripete. Strumenti pensati per l’odontoiatria, come Treatbase, che integrano cifratura e tracciamento nativi nel flusso di lavoro clinico, tolgono peso a questa gestione senza richiedere competenze tecniche avanzate da parte dello studio.
— Matteo
Soluzione consigliata: come un gestionale pensato per gli studi riduce rischi e costi
Un gestionale nato per l’odontoiatria toglie di mezzo il problema alla radice: meno passaggi manuali significa meno occasioni di errore e meno dati sparsi tra fogli, email e appunti cartacei. Treatbase usa l’intelligenza artificiale vocale per compilare le cartelle cliniche parlando durante la visita, eliminando la trascrizione manuale che è una delle cause più comuni di errori amministrativi e di dati inseriti male.
Oltre alla compilazione vocale, il sistema gestisce fatturazione automatizzata, promemoria per i pazienti e archiviazione digitale dei consensi firmati, tutto centralizzato invece che sparso tra strumenti diversi. La gestione delle visite e la gestione dei pazienti restano tracciabili con permessi differenziati per ruolo, un elemento che gli audit sulla sicurezza dati verificano sempre. La migrazione dei dati dal vecchio gestionale dovrebbe essere semplice e veloce secondo le caratteristiche tipiche di questi sistemi.
Se lo studio sta valutando come consolidare backup, controllo accessi e gestione documentale in un unico sistema, richiedere una demo di Treatbase è il passo concreto più immediato da fare.
Fonti
Questo articolo fornisce informazioni generali e non sostituisce il parere di un avvocato qualificato. Consulta un professionista legale qualificato riguardo al tuo caso specifico prima di agire in base a questo contenuto.
Domande frequenti
Cosa devono controllare i log del gestionale in uno studio dentistico?
I log devono registrare ogni accesso al sistema, ogni esportazione di dati e ogni modifica alle cartelle cliniche, con indicazione di chi ha compiuto l’operazione e quando. Conservarli per almeno sei mesi permette di ricostruire la cronologia in caso di controllo o incidente.
Quali dati sensibili non vanno mai pubblicati o condivisi senza consenso?
Radiografie, anamnesi mediche, piani di cura e qualsiasi immagine diagnostica identificabile con il paziente non vanno mai condivisi senza consenso esplicito. Questi dati rientrano nelle categorie particolari protette dal GDPR, che ne vieta la diffusione al di fuori delle finalità di cura dichiarate.
Quali sono le regole principali per la privacy nello studio dentistico?
Lo studio deve avere un’informativa privacy specifica per i pazienti, un registro dei trattamenti aggiornato e una procedura scritta per gestire eventuali violazioni dei dati. Serve inoltre identificare chi ha accesso privilegiato ai sistemi tramite il registro degli amministratori di sistema previsto dal Garante.
Cosa prevede il GDPR in ambito sanitario per gli studi dentistici?
Il Regolamento 2016/679 classifica i dati sanitari come categorie particolari che richiedono misure tecniche e organizzative rafforzate, secondo l’articolo 32. Impone anche la notifica di eventuali violazioni al Garante entro 72 ore dalla scoperta, come previsto dall’articolo 33.
Un gestionale come Treatbase aiuta a rispettare questi obblighi?
Treatbase centralizza cartelle cliniche, consensi firmati e fatturazione in un unico sistema con permessi differenziati per ruolo, riducendo gli errori legati alla gestione manuale dei dati. Il prezzo del software non è pubblicato: è disponibile su richiesta direttamente sul sito di Treatbase.