3 documentos esenciales para el RGPD en la clínica dental
Guía práctica para adaptar la clínica dental al RGPD: formularios indispensables, lista de verificación operativa, medidas mínimas de seguridad y cómo Treatbase...

3 documentos esenciales para el RGPD en la clínica dental
Para adaptar una clínica dental al RGPD se necesita de inmediato una política de privacidad actualizada, el registro de actividades de tratamiento, medidas de seguridad mínimas y un delegado o referente de privacidad. El Reglamento (UE) 2016/679 y la Agencia de Protección de Datos siguen siendo las referencias a seguir, pero la verdadera diferencia radica en el principio de responsabilidad activa (accountability): demostrar, con documentos concretos, que la clínica gestiona realmente los datos tal como declara hacerlo.
En resumen:
Es esencial actualizar la política de privacidad, el registro de actividades de tratamiento y adoptar medidas de seguridad concretas, incluso para clínicas con pocos miembros.
La gestión de datos de salud requiere una base jurídica sólida, consentimiento explícito para fines distintos a la asistencia médica y atención a canales de comunicación protegidos.
Las medidas de seguridad mínimas deben incluir contraseñas diferenciadas, copias de seguridad cifradas, actualizaciones regulares y acceso físico controlado.
El registro de actividades de tratamiento y una evaluación de impacto (EIPD) son obligatorios para tratamientos a gran escala o innovadores, incluso en clínicas pequeñas.
La correcta gestión de los datos influye en la calidad clínica y en la confianza del paciente, por lo que el cumplimiento debe integrarse en el trabajo diario con herramientas digitales adecuadas.
Índice
Modelos y checklist práctica para la clínica dental
¿Qué datos de salud trata una clínica dental y con qué base jurídica?
¿Qué medidas de seguridad mínimas exige el artículo 32 del RGPD?
Registro de tratamientos y EIPD: qué se necesita realmente en una clínica dental
Qué hacer en caso de una brecha de seguridad de datos en la clínica dental
Quién hace qué: roles, designaciones y contratos con proveedores
Herramientas digitales que simplifican el cumplimiento en odontología
La privacidad como parte del cuidado, no como un trámite burocrático aparte
Treatbase: el cumplimiento que se integra en el trabajo diario
Fuentes
Modelos y checklist práctica para la clínica dental
Cada clínica necesita tres documentos básicos, siempre coherentes entre sí: la política de privacidad, el formulario de consentimiento para el tratamiento de datos y los contratos de encargo de tratamiento con terceros. Ninguno de ellos funciona bien si se copia de una plantilla genérica: el cumplimiento requiere el análisis de los flujos de datos reales de la clínica, no la adopción automática de un modelo descargado de internet, como destaca la guía de Consulcesi sobre la privacidad en odontología.
Qué debe contener la documentación mínima:
Política de privacidad: fines del tratamiento, base jurídica, plazos de conservación, derechos del interesado y datos de contacto del responsable.
Consentimiento para el tratamiento de datos: separado del consentimiento informado clínico, con una casilla específica para fines secundarios como recordatorios por SMS o correo electrónico.
Contrato de encargo de tratamiento con terceros: laboratorio protésico, gestoría o asesoría fiscal, proveedor del software de gestión en la nube.
Registro de accesos: quién consulta las historias clínicas y cuándo, útil en caso de inspección.
Una checklist rápida para tener sobre el escritorio: política actualizada a la normativa vigente, formulario de consentimiento firmado por cada paciente activo, contratos con proveedores firmados y archivados, registro de accesos actualizado mensualmente.
¿Qué datos de salud trata una clínica dental y con qué base jurídica?
Los datos de salud en una clínica dental comprenden historias clínicas, radiografías, fotografías intraorales, informes de laboratorio y anamnesis. Son datos de categorías especiales según el artículo 9 del RGPD, y su gestión requiere mayor atención que la de los datos de carácter identificativo comunes. El envío de informes a través de WhatsApp u otras aplicaciones de mensajería no protegidas sigue siendo uno de los puntos críticos más frecuentes, como señala la guía de Make Me Smile sobre datos de salud.
Para fines de asistencia médica, la base jurídica es el artículo 9, apartado 2, letra h) del RGPD: no se necesita un consentimiento separado para el diagnóstico y tratamiento, porque el tratamiento es necesario para la prestación de asistencia sanitaria. En cambio, se requiere un consentimiento explícito cuando los datos se utilizan para fines distintos: comunicaciones comerciales, marketing o intercambio de datos con aseguradoras a petición del paciente. El consentimiento informado clínico, regulado por la legislación de autonomía del paciente, sigue siendo un acto distinto del consentimiento de privacidad, tal como explica la guía de Consavio sobre el consentimiento informado en odontología: mantenerlos separados evita confusiones en caso de inspección o reclamación.
¿Qué medidas de seguridad mínimas exige el artículo 32 del RGPD?
El artículo 32 del RGPD no enumera herramientas específicas, sino que exige medidas "adecuadas al riesgo". En una clínica dental esto se traduce en acciones concretas y verificables.
Contraseñas individuales y diferenciadas por rol: cada colaborador accede únicamente a los datos necesarios para su función, nunca con credenciales compartidas.
Copias de seguridad periódicas y cifradas: las historias clínicas digitales y las radiografías deben contar con copias de seguridad automáticas, no solo en un disco duro externo en la clínica.
Actualizaciones de software constantes: el programa de gestión, el sistema operativo y el antivirus deben actualizarse en cuanto haya un parche disponible.
Acceso físico controlado: archivos en papel bajo llave, pantallas de ordenador bloqueadas cuando los puestos no estén atendidos.
Formación periódica del personal: recepcionistas y auxiliares deben saber identificar un intento de phishing o una solicitud anómala de datos.
Un consejo: Establece una revisión trimestral de las medidas de seguridad, aunque solo sea de media hora: comprueba que las copias de seguridad funcionan correctamente y que ningún colaborador sigue usando una contraseña compartida.
Registro de tratamientos y EIPD: qué se necesita realmente en una clínica dental
El registro de actividades de tratamiento es obligatorio para las clínicas que tratan datos de salud, independientemente de su tamaño: incluso una clínica con dos gabinetes y tres colaboradores debe mantenerlo actualizado y listo para una inspección, como recuerda la guía de Marketing Odontoiatrico sobre el RGPD en clínicas dentales.
En el registro se deben indicar al menos estos campos:
Fines del tratamiento (asistencia sanitaria, facturación, recordatorio de citas).
Categorías de datos tratados y categorías de interesados.
Destinatarios con acceso a los datos, internos y externos.
Plazos de conservación previstos para cada categoría de documento.
Medidas de seguridad adoptadas para cada tratamiento.
La evaluación de impacto (EIPD) pasa a ser recomendable cuando la clínica introduce nuevas tecnologías de monitorización, sistemas de videovigilancia en la sala de espera o tratamientos a gran escala de datos de salud con varias sedes interconectadas. Para la conservación, las historias clínicas y los informes siguen por lo general los plazos indicados por las normativas sanitarias autonómicas y estatales, a menudo superiores a los cinco o diez años: conviene verificar caso por caso con su asesor de privacidad.
Qué hacer en caso de una brecha de seguridad de datos en la clínica dental
Una brecha de seguridad (data breach) no es solo un ataque informático: puede ser un correo electrónico enviado con un documento adjunto erróneo o una memoria USB extraviada con las radiografías de un paciente. El procedimiento a seguir es siempre el mismo.
Contener el incidente: aislar el sistema comprometido, revocar el acceso si es necesario, detener la difusión de los datos.
Evaluar el riesgo: determinar cuántos pacientes están afectados y qué datos están expuestos (historias clínicas o solo datos de contacto).
Notificar a la Autoridad de Control en un plazo de 72 horas desde que se tenga constancia, si el riesgo para los derechos y libertades de los interesados es probable, tal como prevé la normativa vigente.
Informar a los pacientes afectados, si el riesgo para ellos es alto, con un lenguaje claro sobre los datos expuestos y las medidas adoptadas.
Documentar todo: fecha, causa, medidas correctivas, incluso cuando no resulte necesario realizar la notificación a la autoridad.
Muchas brechas en el ámbito sanitario se originan en canales de mensajería no protegidos o copias de seguridad sin cifrar: actuar sobre estos dos aspectos mitiga gran parte del riesgo real.
Quién hace qué: roles, designaciones y contratos con proveedores
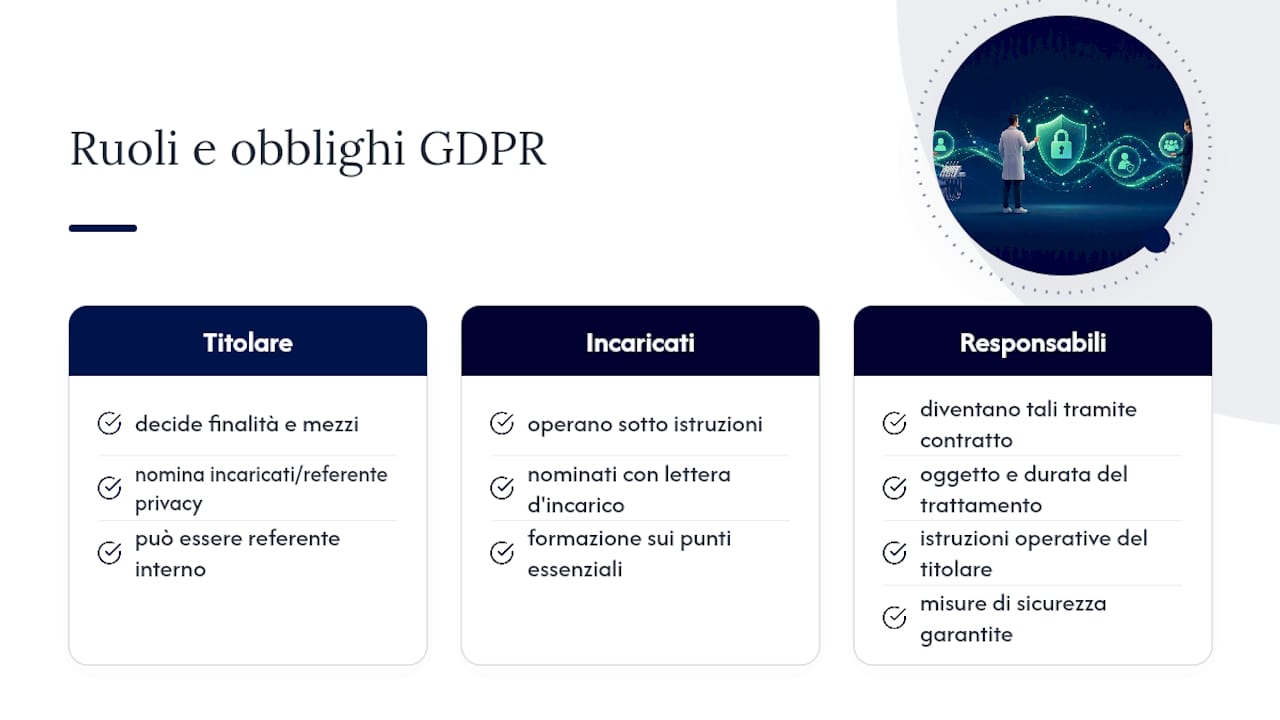
El titular de la clínica decide los fines y los medios del tratamiento; los colaboradores son personas autorizadas para tratar los datos y actúan bajo sus instrucciones; los proveedores externos (laboratorio dental, software de gestión en la nube, asesoría fiscal) se convierten en encargados del tratamiento mediante la firma de un contrato específico. No es obligatorio en todos los casos contar con un DPO externo: para muchas clínicas basta con designar un referente o gestor de privacidad interno, a menudo el propio titular o el gestor de la clínica, formado en los aspectos esenciales del RGPD.
Cada contrato de encargo de tratamiento con un proveedor externo debe indicar: el objeto y la duración del tratamiento, las instrucciones operativas del responsable, las medidas de seguridad garantizadas por el proveedor y la obligación de devolución o destrucción de los datos al finalizar la relación laboral. Quien organiza los datos de la clínica con un método claro ya cuenta con ventaja en este aspecto.
Herramientas digitales que simplifican el cumplimiento en odontología
Un software de gestión dental bien diseñado reduce significativamente el trabajo manual relacionado con la privacidad: gestión centralizada de consentimientos, registro de accesos, copias de seguridad automáticas y recordatorios que no se envían a través de canales inseguros. Los sistemas de este tipo pueden automatizar el registro de actividad y la gestión de firmas, reduciendo el margen de error humano en comparación con un archivo físico o con hojas de Excel dispersas en varios ordenadores.
Treatbase integra la firma y el archivo digital de consentimientos, la gestión de permisos para colaboradores y un sistema de recordatorios automáticos para los pacientes, elementos que responden directamente a los requisitos del artículo 32. La sección dedicada a la gestión de datos de pacientes muestra cómo los consentimientos y las fichas se mantienen centralizados en un único entorno, en lugar de estar repartidos entre papel y archivos digitales inconexos.
Antes de elegir cualquier proveedor en la nube, verifique siempre estos tres puntos:
¿Existe un contrato de encargo de tratamiento (DPA)?
¿Se almacenan los datos en servidores situados dentro de la Unión Europea?
¿El proveedor garantiza cláusulas contractuales claras sobre seguridad y supresión de datos?
La privacidad como parte del cuidado, no como un trámite burocrático aparte
Muchos titulares tratan el RGPD como una obligación que hay que archivar una vez al año, justo a tiempo por si hay una inspección. Es un error de enfoque. La correcta gestión de los datos de salud forma parte de la calidad clínica tanto como la esterilización de los instrumentos: un paciente que descubre que sus radiografías se han enviado a un grupo de WhatsApp no protegido pierde la confianza en la clínica, no solo en el personal de recepción que cometió el error.
Se recomienda fijar una revisión anual estructurada, no improvisada: registro de tratamientos, contratos con proveedores y formación del personal. El referente de privacidad interno debe disponer de tiempo real para hacerlo, no tener únicamente el cargo sobre el papel. Las páginas dedicadas a la gestión de la visita ofrecen un punto de partida concreto para comprender dónde se generan los flujos de datos más delicados en una clínica.
— Matteo
Treatbase: el cumplimiento que se integra en el trabajo diario
Muchas clínicas dentales abordan el RGPD con hojas sueltas, expedientes en papel y un archivo de correos electrónicos que nadie controla realmente. Un software de gestión odontológica bien diseñado puede reducir este trabajo invisible integrando consentimientos, historias clínicas y permisos de los colaboradores dentro de un único sistema en la nube, con firma digital de consentimientos y registro automático de accesos.
La migración de datos desde su antiguo programa puede ser rápida y sencilla, lo que permite a la clínica seguir funcionando mientras se transfiere el archivo histórico. Las funcionalidades de gestión de cobros y facturación automática se suman a los recordatorios para pacientes, reduciendo tanto los errores manuales como el tiempo dedicado a tareas repetitivas. Si quiere ver cómo funciona en la práctica para su clínica, solicite una demostración desde la página principal de Treatbase y valore con tranquilidad si este es el momento adecuado para simplificar la gestión de la privacidad junto con el resto del trabajo diario.
Este artículo ofrece información de carácter general y no sustituye el asesoramiento de un profesional cualificado. Consulte con un profesional sanitario o con un asesor legal cualificado sobre su caso concreto antes de tomar decisiones basadas en este contenido.