Seguridad de datos en la clínica dental: qué hacer antes que nada
Descubre las tres acciones prioritarias para proteger los datos de la clínica dental y evitar el ransomware, las sanciones y la pérdida de confianza.

Seguridad de datos en la clínica dental: qué hacer antes de nada
Las tres acciones prioritarias para la seguridad de los datos en la clínica dental son: copia de seguridad externa (off-site) probada regularmente, autenticación multifactor y registro de administradores actualizado, además de una documentación de RGPD completa con un procedimiento de notificación a la Agencia de Protección de Datos listo para su uso. Sin estos tres pilares, una clínica queda expuesta a ransomware, sanciones y pérdida de confianza de los pacientes. El resto es optimización: estos tres puntos son la base no negociable.
En resumen:
La seguridad de los datos en la clínica dental requiere una copia de seguridad externa probada regularmente, autenticación multifactor y un registro actualizado de los administradores de sistemas.
Es fundamental implementar medidas técnicas como el cifrado de datos, actualizaciones periódicas y segmentación de la red para prevenir ataques y accesos no autorizados.
La documentación del RGPD debe estar completa y lista, incluyendo registros, cláusulas informativas específicas y procedimientos de notificación en caso de brecha de seguridad.
La gestión de incidentes requiere procedimientos escritos y probados para contener, evaluar y notificar rápidamente cualquier brecha de seguridad a la autoridad de control.
El uso de un software de gestión adecuado, como Treatbase, ayuda a centralizar datos y procesos, reduciendo errores y facilitando el cumplimiento de las normativas de seguridad y privacidad.
TreatbaseSimplifica la gestión de la clínicaTreatbase centraliza los datos y procesos de la clínica dental, reduciendo errores y facilitando la gestión diaria.Descubre Treatbase
Índice
Por qué los datos de la clínica dental son especialmente sensibles
Marco normativo esencial: artículos del RGPD y obligaciones prácticas
Medidas técnicas y organizativas prácticas para implementar de inmediato
Copia de seguridad y recuperación ante desastres: diseño de RTO/RPO y pruebas de restauración
Roles y responsabilidades: DPD, administrador de sistemas, responsable del tratamiento y proveedores
Gestión de incidentes: procedimiento práctico en 6 pasos
Control de accesos, registro de actividad (logging) y monitorización: qué verificar en el software de gestión
Formación, políticas operativas y gestión del personal
Lista de verificación práctica y modelos de documentos esenciales
Opinión del autor: prioridades estratégicas para proteger a los pacientes y la operatividad
Solución recomendada: cómo un software diseñado para clínicas dentales reduce riesgos y costes
Fuentes
Preguntas frecuentes
Por qué los datos de la clínica dental son especialmente sensibles
Una clínica dental maneja diariamente información que el RGPD clasifica como categorías especiales de datos (datos relativos a la salud), los cuales requieren un nivel de protección superior al de los datos personales comunes. El Reglamento (UE) 2016/679 impone medidas técnicas y organizativas adecuadas precisamente porque una brecha de seguridad en este ámbito conlleva consecuencias que van mucho más allá del daño económico.
Los datos habituales tratados en una clínica dental incluyen:
anamnesis médicas y patológicas completas, incluyendo alergias y tratamientos farmacológicos en curso
radiografías, TAC dentales e imágenes de diagnóstico de alta definición
planes de tratamiento, presupuestos económicos e historiales periodontales
datos de facturación vinculados a prestaciones sanitarias específicas
consentimientos informados firmados y documentación de tratamientos invasivos
Una brecha de seguridad de estos datos no es un simple incidente informático. Un paciente que ve difundidas sus radiografías o su plan de tratamiento sufre un daño reputacional real, y la clínica se expone a sanciones, litigios civiles y una pérdida de confianza difícil de recuperar. Para la propia clínica, el bloqueo de los sistemas durante un ataque se traduce en agendas paralizadas, citas perdidas y semanas de trabajo administrativo para reconstruir lo que una copia de seguridad habría salvado en pocos minutos.
Marco normativo esencial: artículos del RGPD y obligaciones prácticas
Tres artículos del RGPD estructuran toda la estrategia de protección de datos para una clínica dental. El artículo 5 establece los principios generales: minimización de datos recabados, limitación de la finalidad, exactitud y conservación solo durante el tiempo necesario. El artículo 32 obliga a adoptar medidas técnicas y organizativas proporcionadas al riesgo, incluyendo el cifrado y el control de accesos. El artículo 33 impone la notificación de una brecha de seguridad a la autoridad de control en un plazo de 72 horas desde que se tenga constancia de ella.
La protección de datos desde el diseño y por defecto significa, en la práctica, que cualquier herramienta nueva que se adopte en la clínica, desde el software de gestión hasta el sistema de reservas en línea, debe estar configurada desde el inicio para recopilar el mínimo de información indispensable y proteger los datos por defecto, y no como un parche posterior.
La evaluación de impacto (EIPD) resulta necesaria cuando se tratan datos de salud a gran escala o se introducen nuevas tecnologías, como sistemas de inteligencia artificial para el diagnóstico o el almacenamiento en la nube de grandes volúmenes de imágenes. Incluso una clínica de tamaño medio con varios gabinetes y distintos colaboradores debería considerarla seriamente.
La documentación mínima que toda clínica debe tener lista incluye:
registro de actividades de tratamiento actualizado con finalidades, bases jurídicas y plazos de conservación
cláusulas informativas de privacidad específicas para los pacientes, facilitadas antes de la primera visita
contratos formales de encargo de tratamiento con los encargados externos (laboratorios, software de gestión en la nube)
procedimiento escrito de gestión de brechas de seguridad, listo antes de que sea necesario
El kit de documentación de privacidad para clínicas dentales detalla exactamente estos elementos como base para superar una inspección de la autoridad de control sin contratiempos.
Medidas técnicas y organizativas prácticas para implementar de inmediato
La seguridad informática para dentistas no requiere un departamento de TI dedicado, pero sí disciplina en unas pocas medidas de alto impacto. Estas son las prioridades operativas, por orden de urgencia:
Autenticación multifactor (MFA) en todos los accesos al software de gestión, al correo electrónico y a los sistemas en la nube. Cada colaborador debe tener una cuenta personal, nunca compartida: el uso de contraseñas idénticas o compartidas en los puestos de trabajo es el primer error que detecta una auditoría.
Cifrado de datos tanto en reposo (en servidores y dispositivos que almacenan historiales clínicos) como en tránsito, mediante protocolo TLS para cualquier comunicación con el software de gestión o con proveedores externos.
Actualizaciones y parches periódicos de los sistemas operativos, el software de gestión y los dispositivos conectados a la red, estableciendo una revisión mensual fija que no dependa de la memoria del responsable.
Segmentación de la red, separando la red Wi-Fi de los pacientes de la red que aloja los datos clínicos y administrativos.
Mínimo privilegio, otorgando a cada perfil de usuario acceso únicamente a los datos estrictamente necesarios: el personal de recepción no necesita ver el historial clínico completo y el higienista no debe tener acceso a la contabilidad general.
Política para dispositivos personales, prohibiendo o regulando estrictamente el uso de smartphones privados para acceder a historiales clínicos o comunicarse con pacientes.
Un consejo: haga una inspección física de la clínica una vez al trimestre y compruebe cuántos ordenadores se quedan desbloqueados durante la pausa del almuerzo. Es el punto débil más común y el más barato de corregir.
Copia de seguridad y recuperación ante desastres: diseño de RTO/RPO y pruebas de restauración
Una copia de seguridad que nunca se ha probado no es una copia de seguridad, es un deseo. Las prácticas de copia de seguridad de datos sanitarios más sólidas combinan copias locales (on-site) para una restauración rápida con copias externas (off-site) inmutables, las cuales ningún ransomware puede cifrar o borrar una vez que han sido escritas.
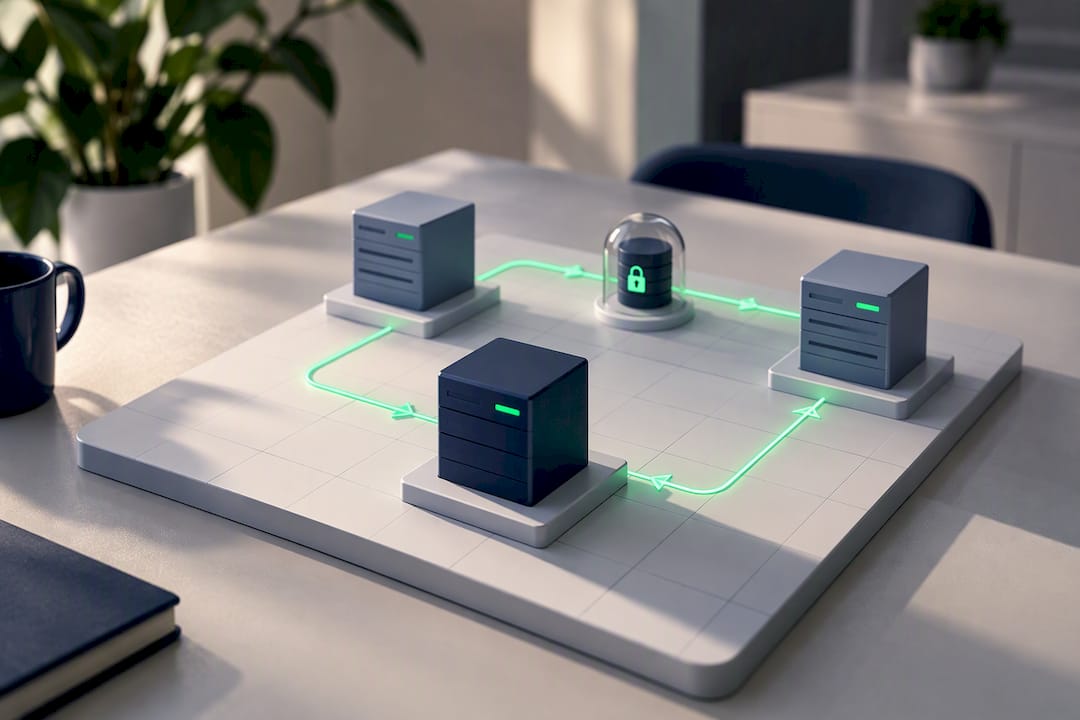
Para una clínica dental, la frecuencia de las copias de seguridad depende de la criticidad: las historias clínicas que se actualizan diariamente requieren copias diarias, mientras que los archivos históricos con menos movimiento pueden seguir ciclos semanales. Un objetivo de tiempo de recuperación (RTO) razonable para una clínica mediana se sitúa en torno a unas pocas horas, para evitar paralizar toda una jornada de trabajo.
Aspectos clave a verificar para una estrategia sólida de copias de seguridad de datos de pacientes:
copias externas custodiadas a una distancia física prudencial de la clínica, para resistir a incidentes como incendios o robos
control de versiones e inmutabilidad, para evitar que un ransomware sobrescriba las copias históricas
pruebas de restauración trimestrales, documentadas mediante un informe escrito que indique quién realizó la prueba y cuánto tiempo tardó
conservación de registros (logs) para demostrar, en caso de inspección, que las pruebas se han realizado realmente
Las soluciones corporativas para el sector sanitario integran hoy en día enfoques de confianza cero (zero trust) y detección automática de anomalías precisamente para acelerar la recuperación tras un ataque. Incluso una clínica pequeña puede replicar esta lógica básica: copias de seguridad aisladas de la red principal, probadas periódicamente y no simplemente configuradas y olvidadas.
Roles y responsabilidades: DPD, administrador de sistemas, responsable del tratamiento y proveedores
La designación de un Delegado de Protección de Datos (DPD) no es automática para todas las clínicas, pero resulta muy recomendable cuando se tratan datos de salud a gran escala, en clínicas con múltiples sedes o con un volumen muy elevado de pacientes. El DPD asesora sobre el cumplimiento del RGPD, audita los procedimientos internos y actúa como punto de contacto con la autoridad de control, aunque la responsabilidad final sigue siendo siempre del responsable del tratamiento (el titular de la clínica).
Un elemento que a menudo se pasa por alto, pero que se verifica en las inspecciones, es el registro de administradores de sistemas: cualquier persona que tenga acceso privilegiado a los sistemas informáticos (el técnico informático externo, el proveedor del software de gestión) debe estar identificada y registrada en un listado formal.
Cuando la clínica confía en un software de gestión en la nube, la responsabilidad en caso de incidente no se traslada automáticamente al proveedor. Si el proveedor sufre una brecha de seguridad que afecta a los datos de sus pacientes, sigue siendo usted quien debe evaluar la notificación a la autoridad de control, ya que usted es el responsable del tratamiento.
Por ello, antes de firmar un contrato con cualquier proveedor, conviene comprobar:
acuerdos de nivel de servicio (SLA) claros sobre tiempos de recuperación y disponibilidad de registros
acceso a los registros de actividad del sistema en caso de una investigación forense
ubicación de los servidores y conformidad con el RGPD por parte del propio proveedor
cláusulas de encargo de tratamiento formalizadas debidamente por escrito
Gestión de incidentes: procedimiento práctico en 6 pasos
Cuando algo sale mal, tener por escrito qué hacer reduce drásticamente los tiempos de reacción. Esta es la secuencia operativa que debe seguirse:
Identificación y contención inmediata: aislar de la red los sistemas afectados para evitar que el incidente se propague a otros dispositivos o copias de seguridad conectadas.
Recopilación y conservación de registros (logs): guardar copias de los registros de acceso antes de que se sobrescriban, ya que sin registros no se podrá reconstruir lo sucedido.
Evaluación de riesgos: determinar cuántos pacientes se ven afectados, qué categorías de datos están expuestas y la probabilidad de que se produzca un perjuicio real.
Decisión sobre la notificación a la autoridad de control: si existe un riesgo para los derechos de los pacientes, la notificación debe enviarse dentro de las 72 horas siguientes a tener constancia de la brecha, no desde que se originó el incidente.
Comunicación a los pacientes afectados, cuando el riesgo sea alto, utilizando un lenguaje claro para explicar qué ha sucedido y qué datos se han visto comprometidos.
Seguimiento y revisión, actualizando los procedimientos internos para evitar que se repita el mismo tipo de incidente.
Muchas clínicas no cumplen con el plazo de 72 horas simplemente porque no disponen de un plan de actuación para recabar las evidencias técnicas a tiempo: definir de antemano quién hace qué, y con qué herramientas, marca la diferencia entre una notificación a tiempo y una fuera de plazo.
Un consejo: imprima el procedimiento en dos páginas y téngalo físicamente accesible en la clínica. Durante un incidente real, nadie quiere perder el tiempo buscando un archivo en un servidor que podría estar precisamente comprometido.
Control de accesos, registro de actividad (logging) y monitorización: qué verificar en el software de gestión
Un software de gestión dental profesional debe registrar quién ha hecho qué, cuándo y en qué historial clínico. Los eventos mínimos que se deben registrar incluyen los accesos al sistema, las exportaciones de datos, las modificaciones en las fichas de pacientes y los intentos fallidos de inicio de sesión. La conservación de estos registros debería cubrir al menos seis meses, un periodo que permite reconstruir la cronología en caso de una investigación posterior a un incidente.
Comprobaciones esenciales que deben realizarse periódicamente:
activar alertas automáticas para accesos fuera de horario o desde ubicaciones no reconocidas
revisar trimestralmente quién tiene acceso a qué apartados del software de gestión
exigir por contrato al proveedor el acceso completo a los registros en caso de requerir soporte forense
realizar controles aleatorios sobre los permisos asignados, verificando que ningún antiguo colaborador conserve un acceso activo
La adopción de controles con auditorías trimestrales y alertas automáticas reduce de forma real el riesgo de que un acceso ilícito pase desapercibido durante semanas, lo que suele agravar las consecuencias de cualquier brecha de seguridad que ya se haya producido.
Formación, políticas operativas y gestión del personal
La tecnología más segura del mundo no sirve de nada si un empleado hace clic en el enlace equivocado. Un programa de formación básico debería contemplar una sesión de acogida para cada nuevo miembro del equipo, con una actualización anual para todo el personal, y simulaciones prácticas de phishing para comprobar hasta qué punto los procedimientos están realmente asimilados.
Las políticas operativas del día a día marcan la diferencia entre la teoría y la práctica:
reglas claras sobre qué información se puede y no se puede enviar por correo electrónico hacia el exterior
consentimiento específico del paciente antes de utilizar canales como WhatsApp para comunicaciones clínicas
procedimiento inmediato de baja de personal, que revoque todos los accesos el mismo día en que un colaborador deja de prestar servicios en la clínica
comprobación periódica de las autorizaciones activas, cruzándolas con la plantilla de personal real en servicio
Un consejo: marque en el calendario la fecha de salida de cada colaborador y establezca la revocación de accesos como la primera tarea del día, no como algo que hacer "cuando haya tiempo".
Lista de verificación práctica y modelos de documentos esenciales
Llevar todo esto a la práctica requiere prioridades claras. He aquí una planificación realista:
En los primeros 7 días: activar la autenticación multifactor (MFA) en todas las cuentas, comprobar que las copias de seguridad existen realmente y probar una restauración, además de redactar o actualizar el registro de administradores de sistemas.
En los primeros 30 días: completar el registro de actividades de tratamiento, formalizar las cláusulas informativas de privacidad para los pacientes y redactar el procedimiento de gestión de brechas de seguridad (data breach).
En un plazo de 6 meses: evaluar la necesidad de realizar una EIPD, formalizar los contratos de encargo de tratamiento con los proveedores y realizar la primera auditoría interna completa.
Los documentos esenciales que se deben conservar (preferiblemente en una carpeta digital protegida y accesible solo para el titular y el responsable designado) son:
Documento | Función principal |
|---|---|
Registro de actividades de tratamiento | Mapa de qué datos se tratan, con qué finalidad y por cuánto tiempo |
Cláusula informativa de privacidad para pacientes | Transparencia hacia los pacientes sobre el uso y destino de sus datos |
Procedimiento de brechas de seguridad | Guía operativa detallada en caso de incidentes de seguridad |
Registro de administradores de sistemas | Trazabilidad de quién posee acceso privilegiado a los sistemas de la clínica |
Cuando la clínica decide migrar a un nuevo software de gestión, conviene hacerlo durante un periodo de baja actividad y verificar que el proveedor garantice la migración completa de los historiales existentes sin pérdida de datos. Si el equipo interno no cuenta con conocimientos específicos en protección de datos, contar con un consultor de privacidad o un DPD externo, aunque sea para una revisión inicial, suele resultar mucho más económico que enfrentarse a una sanción o a un incidente mal gestionado.
Opinión del autor: prioridades estratégicas para proteger a los pacientes y la operatividad
Quienes gestionan una clínica dental suelen tratar la seguridad de los datos como un mero trámite burocrático que archivar, no como una inversión operativa. Es un error de perspectiva. Las medidas que aportan un valor real más tangible (copias de seguridad probadas, control de accesos y registros fiables) son también las que reducen los errores administrativos diarios y agilizan el trabajo del equipo.
El cumplimiento normativo no es una meta fija, sino un proceso iterativo: se revisa, se corrige y se repite. Herramientas concebidas específicamente para la odontología, como Treatbase, que integran cifrado y trazabilidad de forma nativa en el flujo de trabajo clínico, simplifican notablemente esta gestión sin requerir conocimientos técnicos avanzados por parte del personal de la clínica.
— Matteo
Solución recomendada: cómo un software diseñado para clínicas dentales reduce riesgos y costes
Un software de gestión específico para odontología elimina el problema de raíz: menos pasos manuales significan menos oportunidades de cometer errores y menos datos dispersos entre papeles, correos electrónicos y notas físicas. Treatbase utiliza inteligencia artificial de voz para redactar los historiales clínicos mediante dictado durante la consulta, eliminando la transcripción manual, que es una de las causas más comunes de errores administrativos y datos mal introducidos.
Además del dictado de voz, el sistema gestiona la facturación automatizada, los recordatorios para pacientes y el almacenamiento digital de los consentimientos firmados; todo ello centralizado en lugar de disperso en diferentes herramientas. La gestión de visitas y la gestión de pacientes se mantienen completamente trazables con permisos diferenciados según el rol, un aspecto clave que siempre verifican las auditorías de seguridad de datos. La migración de datos desde el software antiguo resulta rápida y sencilla gracias a las características propias de estos sistemas.
Si en su clínica están evaluando cómo consolidar las copias de seguridad, el control de accesos y la gestión documental en un único sistema, solicitar una demostración de Treatbase es el paso práctico más inmediato que pueden dar.
Fuentes
Resolución de 18 de junio de 2026 - Autoridad de Protección de Datos
Acronis — Copias de seguridad de datos en el sector sanitario
Este artículo ofrece información general y no sustituye en ningún caso el asesoramiento de un abogado cualificado. Consulte con un profesional legal cualificado sobre su caso particular antes de tomar decisiones basadas en este contenido.
Preguntas frecuentes
¿Qué deben registrar los archivos log del software en una clínica dental?
Los logs deben registrar cada acceso al sistema, cada exportación de datos y cualquier modificación en los historiales clínicos, especificando quién realizó la operación y cuándo. Conservarlos durante al menos seis meses permite reconstruir la cronología de los hechos en caso de inspección o incidente.
¿Qué datos sensibles no se deben publicar ni compartir nunca sin consentimiento?
Las radiografías, las anamnesis médicas, los planes de tratamiento y cualquier imagen de diagnóstico que permita identificar al paciente nunca deben compartirse sin un consentimiento expreso. Estos datos forman parte de las categorías especiales protegidas por el RGPD, que prohíbe su divulgación fuera de las finalidades asistenciales declaradas.
¿Cuáles son las reglas principales de privacidad en la clínica dental?
La clínica debe contar con una cláusula informativa de privacidad específica para los pacientes, un registro de actividades de tratamiento actualizado y un procedimiento escrito para gestionar posibles brechas de seguridad. También es obligatorio identificar a quienes tienen acceso privilegiado a los sistemas mediante el registro de administradores de sistemas exigido por la normativa.
¿Qué establece el RGPD en el ámbito sanitario para las clínicas dentales?
El Reglamento 2016/679 clasifica los datos de salud como categorías especiales que requieren medidas técnicas y organizativas reforzadas, conforme al artículo 32. Asimismo, impone la obligación de notificar cualquier brecha de seguridad a la autoridad de control en un plazo máximo de 72 horas desde que se tenga constancia de ella, según lo dispuesto en el artículo 33.
¿Ayuda un software de gestión como Treatbase a cumplir con estas obligaciones?
Treatbase centraliza los historiales clínicos, los consentimientos firmados y la facturación en un único sistema con permisos diferenciados por perfiles, reduciendo los riesgos asociados a la gestión manual de los datos. El precio del software no es público: está disponible bajo petición directamente a través de la web de Treatbase.