Consentimentos à distância: como recolhê-los de forma legal no consultório
Recolher consentimentos remotamente de forma legal: utilize a assinatura eletrónica avançada ou qualificada, rastreabilidade e arquivo digital em conformidade.

Consentimentos à distância: como recolhê-los de forma legal na clínica
Sim: é possível recolher o consentimento informado à distância, mas para ter valor legal o sistema deve utilizar pelo menos uma assinatura eletrónica avançada (FEA) ou qualificada (FEQ). Sem este nível, o documento tem pouco valor em caso de litígio. É também necessário um registo de auditoria (audit trail) completo e uma conservação digital em conformidade com as normas, capazes de demonstrar que o paciente recebeu e compreendeu a informação antes de assinar.
Em resumo:
Para garantir valor legal aos consentimentos à distância, é necessário utilizar pelo menos uma assinatura eletrónica avançada ou qualificada, com rastreabilidade comprovada e conservação digital em conformidade.
O processo deve incluir a verificação de identidade através de sistemas como SPID, CIE ou CNS, e o registo de metadados como carimbo de data/hora (timestamp), versão do documento e identificador do utilizador.
A assinatura eletrónica simples tem um valor probatório fraco e corre o risco de ser insuficiente em caso de litígio legal; a assinatura qualificada equivale à assinatura manuscrita.
Um sistema fiável deve oferecer um registo de auditoria exportável, suporte integrado com o software de gestão clínica e a possibilidade de anexar materiais multimédia para aumentar a compreensão do consentimento.
Antes de implementar, convém verificar se o fornecedor é um prestador qualificado pela AgID e solicitar demonstrações dos registos de auditoria antes de assinar o contrato.
TreatbaseSimplifica a gestão da clínica. O Treatbase reúne fichas clínicas de voz, faturas, tratamentos e lembretes automáticos num único software de gestão dentária.Descubra o Treatbase
Índice
Que valor legal têm os consentimentos à distância: FES, FEA, FEQ
O que prevê a legislação: eIDAS, AgID e Lei 219/2017
Como funciona um fluxo operacional de consentimento à distância
Que provas são necessárias para demonstrar um consentimento informado válido
Como escolher uma solução para os consentimentos à distância
Por que razão a integração com o software de gestão reduz os riscos operacionais
O que realmente muda na adoção dos consentimentos à distância
Treatbase para a gestão de consentimentos na clínica dentária
Fontes
Perguntas frequentes
Que valor legal têm os consentimentos à distância: FES, FEA, FEQ
Nem todas as assinaturas eletrónicas são iguais, e este é o ponto que mais confunde os profissionais. A AgID distingue três níveis, com requisitos técnicos e consequências legais muito diferentes.
Assinatura eletrónica simples (FES): um clique, uma caixa assinalada, uma assinatura desenhada com o dedo num ecrã. Tem um valor probatório fraco: em caso de litígio, cabe ao juiz avaliar livremente a sua eficácia.
Assinatura eletrónica avançada (FEA): requer uma ligação unívoca ao signatário, um método de identificação fiável e uma proteção contra alterações posteriores do documento, como esclarece a AgID no seu guia sobre o eIDAS.
Assinatura eletrónica qualificada (FEQ): baseia-se num certificado qualificado e num dispositivo qualificado de criação de assinaturas, equivalendo, a nível probatório, à assinatura manuscrita.
Para um consentimento informado no setor da saúde, a FES por si só é um risco que não vale a pena correr. A FEA representa o compromisso prático mais comum: garante a não repudiabilidade do signatário sem exigir hardware dedicado ou certificados pessoais complexos de gerir em larga escala.
O que prevê a legislação: eIDAS, AgID e Lei 219/2017
O Regulamento eIDAS (UE n.º 910/2014) é o quadro europeu que disciplina as assinaturas eletrónicas e os serviços de confiança, impondo o reconhecimento mútuo das assinaturas qualificadas entre todos os Estados-Membros, conforme estabelece o texto oficial no EUR-Lex. Em Itália, a AgID supervisiona os prestadores de serviços de confiança qualificados e certifica a sua conformidade técnica.
A Lei 219/2017 sobre o consentimento informado não impõe um suporte específico, mas exige que a informação seja compreensível e documentável: uma plataforma de assinatura remota deve, portanto, garantir a rastreabilidade do que o paciente realmente leu, e não apenas da assinatura final.
Os Serviços de Confiança Qualificados (QTS) compreendem a assinatura eletrónica qualificada, o selo eletrónico qualificado e a validação cronológica qualificada.
A assinatura eletrónica qualificada é reconhecida em todos os Estados-Membros da UE, conforme confirma a AgID na página dedicada aos serviços de confiança.
Um conselho: verifique sempre se o fornecedor que está a avaliar é um prestador qualificado listado pela AgID: é a prova mais rápida de que a assinatura gerada tem efetivamente o valor de FEQ.
Como funciona um fluxo operacional de consentimento à distância
Um processo sólido segue uma sequência precisa, não improvisada caso a caso.
Prepare e controle as versões do documento informativo. Cada alteração ao texto deve gerar uma nova versão registada, pois em caso de litígio o que conta é saber qual o texto exato que o paciente leu.
Envie o material ao paciente com suportes multimédia. Vídeos curtos ou infográficos aumentam a compreensão real face ao texto simples, especialmente em procedimentos complexos.
Verifique a identidade antes da assinatura. SPID, CIE ou CNS são as opções mais robustas disponíveis em Itália; o CIE, por exemplo, permite assinar na modalidade FEA através da aplicação CieSign num smartphone com NFC ativado, conforme indica o Ministério do Interior.
Registe a assinatura com carimbo de data/hora e metadados. A hora, a data, o dispositivo e o método de verificação devem permanecer associados ao documento.
Conserve o ficheiro de acordo com as normas, utilizando uma marcação temporal qualificada que bloqueie o seu conteúdo ao longo do tempo.
Um conselho: peça sempre ao fornecedor uma demonstração do registo de auditoria antes de assinar um contrato: se ele não conseguir mostrar em tempo real quem assinou o quê e quando, o problema só se tornará visível quando for tarde demais.
Que provas são necessárias para demonstrar um consentimento informado válido
Um consentimento recolhido à distância vale apenas o equivalente à sua rastreabilidade. Alguns fornecedores ainda confundem uma imagem digitalizada da assinatura com uma assinatura eletrónica real: sem metadados verificáveis associados a um certificado, esse documento não é FEA nem FEQ, é apenas uma imagem.
O registo de auditoria mínimo aceitável inclui:
Carimbo de data/hora preciso de cada fase (envio, abertura, leitura, assinatura).
Identificador exclusivo do utilizador e do dispositivo utilizado.
Método de verificação de identidade aplicado (SPID, CIE, CNS ou outro sistema validado).
Número de versão do documento informativo assinado.
As regras técnicas publicadas pela AgID sobre os certificados qualificados e as marcas temporais estabelecem os padrões mínimos de interoperabilidade que uma solução séria deve respeitar. Os especialistas concordam que o principal obstáculo não é técnico, mas sim processual: é necessário provar que o paciente recebeu e compreendeu a informação, e não apenas que clicou em "assinar".
Quando um familiar ou tutor assina em nome do paciente, a delegação deve ser documentada com o mesmo rigor de uma assinatura direta. O modelo adotado pela Agência das Receitas (Agenzia delle Entrate) para a habilitação de representantes e pessoas de confiança é uma referência útil para compreender como estruturar um sistema de delegações rastreáveis.
Como escolher uma solução para os consentimentos à distância
Antes de adotar uma ferramenta, verifique se ela responde a critérios precisos e não apenas a promessas comerciais.
Suporte nativo para FEA e FEQ, e não apenas para assinaturas gráficas simples.
Integração direta com o software de gestão clínica, para evitar documentos isolados e difíceis de recuperar.
Registo de auditoria exportável e legível por um advogado externo em caso de litígio.
Conservação digital em conformidade com as normas e com marcação temporal qualificada.
Possibilidade de anexar materiais multimédia para reforçar a compreensão da informação.
No plano contratual, exija clareza sobre as responsabilidades em caso de falha do sistema, tempos de SLA garantidos e condições de conservação dos documentos a longo prazo após o cancelamento do contrato.
Un conselho: um sinal de alerta imediato é a ausência de exportação dos registos num formato legível: se o fornecedor não lho demonstrar logo na fase de avaliação, dificilmente resolverá o problema após a ativação.
Por que razão a integração com o software de gestão reduz os riscos operacionais
Uma assinatura recolhida numa plataforma separada do software de gestão cria o que no setor se chama de documento órfão: existe, mas ninguém o encontra facilmente no momento da consulta. Integrar a recolha do consentimento diretamente no software que gere as fichas clínicas e as marcações evita este problema na raiz, pois o consentimento assinado permanece associado à ficha do paciente desde o primeiro acesso.
O software de gestão integrado permite que o arquivo das fichas clínicas e o dos consentimentos sejam partilhados, evitando que a equipa tenha de cruzar dois sistemas diferentes durante a consulta.
Menos tempo perdido a procurar documentos assinados em plataformas externas.
Um registo de versões único para a ficha clínica e para o consentimento informado.
Redução dos erros administrativos associados a cópias em papel perdidas ou incompletas.
Integrar a recolha do consentimento no software de gestão reduz os silos de dados e melhora a correspondência entre o consentimento e a ficha clínica no momento da consulta ou auditoria.
Para um projeto-piloto técnico, meça o tempo médio de conclusão do consentimento, a percentagem de assinaturas que são efetivamente FEA/FEQ e o tempo poupado no arquivo em comparação com o papel, antes de alargar o sistema a toda a clínica.
O que realmente muda na adoção dos consentimentos à distância
A maioria das clínicas que avalia o consentimento à distância foca-se na tecnologia da assinatura e descura a parte que gera mais litígios: a prova de que o paciente compreendeu, e não apenas que clicou. Um registo de auditoria impecável que documente uma folha informativa escrita em linguagem incompreensível não protege ninguém.
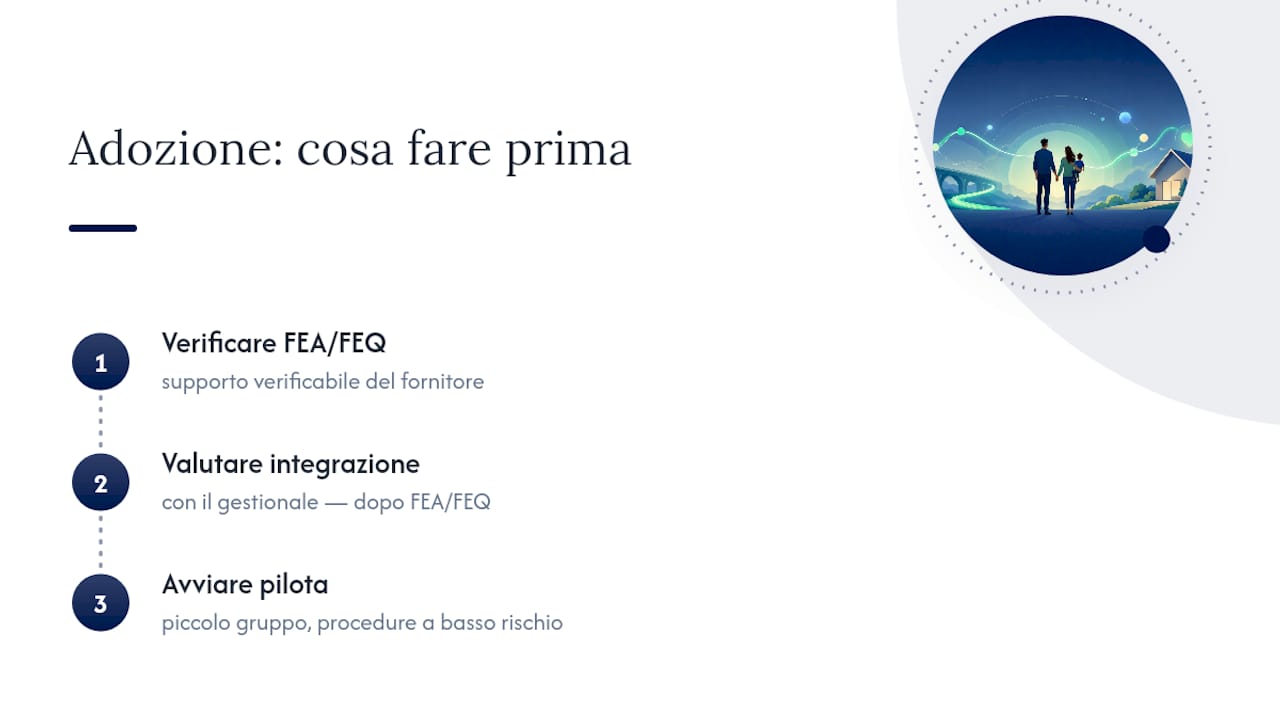
A prioridade para quem começa hoje é simples: primeiro verificar se o fornecedor suporta FEA ou FEQ de forma comprovada, depois avaliar a integração com o software de gestão, nunca o contrário. Recomendo começar com um pequeno grupo de pacientes em procedimentos de baixo risco antes de alargar o sistema a toda a clínica.
— Matteo
Treatbase para a gestão de consentimentos na clínica dentária
O Treatbase é a alternativa a ferramentas de assinatura separadas do software de gestão para uma clínica dentária que deseja deixar de procurar documentos em múltiplas plataformas: a assinatura e o arquivo dos consentimentos permanecem no mesmo sistema onde a inteligência artificial de voz já preenche a ficha clínica.
A vantagem é operacional e técnica: quando o consentimento assinado está associado diretamente à ficha do paciente, a equipa não perde tempo a cruzar exportações de diferentes plataformas durante a consulta, e a migração de dados históricos pode ser eficiente. Pode ver em detalhe como funciona o fluxo entre a agenda, o novo paciente e a gestão da consulta antes de decidir testá-lo na sua clínica. Para começar, visite a página do produto Treatbase e solicite uma demonstração para avaliar a integração dos consentimentos com a sua ficha clínica atual.
Este artigo fornece informações gerais e não substitui o parecer de um médico qualificado. Consulte um profissional de saúde qualificado sobre o seu caso específico antes de agir com base neste conteúdo.
Fontes
Perguntas frequentes
Quais são os diferentes tipos de assinatura eletrónica para o consentimento?
Existem três níveis: assinatura eletrónica simples (FES), avançada (FEA) e qualificada (FEQ). Para um consentimento informado com um valor probatório robusto, são necessárias a FEA ou a FEQ, conforme esclarece a AgID.
Como se pode assinar um documento médico à distância de forma válida?
O paciente recebe o documento informativo, verifica a sua identidade através de SPID, CIE ou CNS, e depois assina com um sistema que gera metadados verificáveis associados ao certificado. O CIE, por exemplo, permite a assinatura avançada através da aplicação CieSign num smartphone com NFC.
O que diz a Lei 219/2017 sobre o consentimento informado à distância?
A Lei 219/2017 não especifica um suporte técnico obrigatório, mas exige que a informação seja compreensível e documentável. Um sistema de consentimento à distância deve, portanto, rastrear não apenas a assinatura, mas também a prova de que o paciente leu a informação correta.
O que acontece se o consentimento informado não for assinado corretamente?
Um consentimento recolhido sem FEA ou FEQ, ou sem um registo de auditoria adequado, tem pouco valor probatório em caso de litígio legal. O principal risco não é a ausência de assinatura, mas sim a impossibilidade de demonstrar que o paciente realmente compreendeu a informação antes de assinar.
Para informações sobre os preços da solução para gerir os consentimentos, recomenda-se consultar diretamente o site oficial do software.
O preço do Treatbase não é público: está disponível mediante pedido, contactando diretamente a equipa através do site oficial.