3 documentos essenciais para o RGPD no consultório dentário
Guia prático para adaptar o consultório dentário ao RGPD: formulários indispensáveis, lista de verificação operacional, medidas mínimas de segurança e como a Treatbase...

3 documentos essenciais para o RGPD no consultório dentário
Para adequar um consultório dentário ao RGPD, é necessária de imediato uma política de privacidade atualizada, o registo de atividades de tratamento, medidas mínimas de segurança e um responsável pela privacidade. O Regulamento (UE) 2016/679 e a Autoridade de Proteção de Dados continuam a ser as referências a seguir, mas a verdadeira diferença reside no princípio da responsabilidade (accountability): demonstrar, com documentos concretos, que o consultório gere realmente os dados da forma que declara gerir.
Em resumo:
É essencial atualizar a política de privacidade, o registo de atividades de tratamento e adotar medidas de segurança concretas, mesmo para consultórios com poucos colaboradores.
A gestão de dados de saúde exige uma base jurídica sólida, consentimento explícito para finalidades diferentes do tratamento clínico e atenção a canais de comunicação protegidos.
As medidas mínimas de segurança devem incluir palavras-passe diferenciadas, cópias de segurança encriptadas, atualizações regulares e controlo de acesso físico.
O registo de atividades de tratamento e uma avaliação de impacto (DPIA) são obrigatórios para tratamentos em grande escala ou inovadores, mesmo em pequenos consultórios.
A gestão correta dos dados influencia a qualidade clínica e a confiança do doente, pelo que a conformidade deve integrar-se no trabalho diário com ferramentas digitais adequadas.
Índice
Modelos de documentos e checklist prática para o consultório dentário
Que dados de saúde são tratados num consultório dentário e com que base jurídica?
Que medidas mínimas de segurança são exigidas pelo artigo 32.º do RGPD?
Registo de atividades de tratamento e DPIA: o que é realmente necessário num consultório dentário
O que fazer em caso de violação de dados (data breach) no consultório dentário
Quem faz o quê: funções, nomeações e contratos com prestadores de serviços
Ferramentas digitais que simplificam a conformidade na medicina dentária
A privacidade como parte do tratamento, não como uma prática burocrática à parte
Treatbase: a conformidade que se integra no trabalho diário
Fontes
Modelos de documentos e checklist prática para o consultório dentário
Cada consultório precisa de três documentos básicos, sempre coerentes entre si: a política de privacidade, o formulário de consentimento para o tratamento de dados e os contratos de subcontratação para os prestadores de serviços externos. Nenhum destes funciona bem se for copiado de um modelo genérico: a conformidade exige a análise dos fluxos de dados reais do consultório, e não a adoção automática de um modelo descarregado da internet, como sublinha o guia da Consulcesi sobre privacidade na medicina dentária.
O que deve conter a documentação mínima:
Política de privacidade: finalidade do tratamento, base jurídica, prazos de conservação, direitos do titular dos dados e dados de contacto do responsável pelo tratamento.
Consentimento para o tratamento de dados: separado do consentimento informado clínico, com uma caixa de seleção específica para finalidades acessórias, como lembretes de consultas por SMS ou e-mail.
Contratos de subcontratação com parceiros externos: laboratório de prótese dentária, contabilista, fornecedor de software de gestão na nuvem.
Registo de acessos: quem consulta as fichas clínicas e quando, útil em caso de auditoria.
Uma checklist rápida para ter na secretária: política de privacidade atualizada de acordo com a legislação mais recente, formulário de consentimento assinado para cada paciente ativo, contratos com fornecedores assinados e arquivados, registo de acessos atualizado mensalmente.
Que dados de saúde são tratados num consultório dentário e com que base jurídica?
Os dados de saúde num consultório dentário incluem fichas clínicas, radiografias, fotografias intraorais, relatórios laboratoriais e anamnese. São dados de categorias especiais segundo o artigo 9.º do RGPD, e a sua gestão exige mais atenção do que os dados de identificação comuns. O envio de exames ou relatórios através do WhatsApp ou de outras aplicações de mensagens não protegidas continua a ser um dos pontos críticos mais frequentes, como alerta o guia da Make Me Smile sobre dados de saúde.
Para efeitos de tratamento clínico, a base jurídica é o artigo 9.º, n.º 2, alínea h) do RGPD: não é necessário um consentimento separado para diagnóstico e terapia, porque o tratamento é necessário para a prestação de cuidados de saúde. Contudo, é necessário um consentimento explícito quando os dados são utilizados para outras finalidades: comunicações promocionais, marketing ou partilha com seguradoras a pedido do paciente. O consentimento informado clínico, regulado pela legislação específica de saúde, continua a ser um ato distinto do consentimento de privacidade, como explica o guia da Consavio sobre o consentimento informado na medicina dentária: mantê-los separados evita confusões em caso de fiscalização.
Que medidas mínimas de segurança são exigidas pelo artigo 32.º do RGPD?
O artigo 32.º do RGPD não enumera ferramentas específicas, mas exige medidas “adequadas ao risco”. Num consultório dentário, isto traduz-se em ações concretas e verificáveis.
Palavras-passe individuais e diferenciadas por função: cada colaborador acede apenas aos dados necessários para a sua função, nunca com credenciais partilhadas.
Cópias de segurança regulares e encriptadas: as fichas clínicas digitais e as radiografias devem ter cópias de segurança automáticas, e não apenas num disco externo no consultório.
Atualizações constantes de software: o software de gestão, o sistema operativo e o antivírus devem ser atualizados assim que uma correção de segurança for disponibilizada.
Controlo de acesso físico: arquivos em papel fechados à chave, computadores com ecrã bloqueado quando não estão sob vigilância.
Formação periódica do pessoal: recepcionistas e assistentes devem saber reconhecer uma tentativa de phishing ou um pedido de dados suspeito.
Um conselho: Defina uma verificação trimestral das medidas de segurança, mesmo que dure apenas meia hora: confirme se as cópias de segurança funcionam realmente e se nenhum colaborador ainda utiliza uma palavra-passe partilhada.
Registo de atividades de tratamento e DPIA: o que é realmente necessário num consultório dentário
O registo das atividades de tratamento é obrigatório para consultórios que tratam dados de saúde, independentemente da sua dimensão: mesmo um consultório com duas cadeiras e três colaboradores deve mantê-lo atualizado e pronto para uma inspeção, como recorda o guia da Marketing Odontoiatrico sobre o RGPD nos consultórios dentários.
No registo devem constar, no mínimo, as seguintes informações:
Finalidades do tratamento (cuidados de saúde, faturação, lembretes de consultas).
Categorias de dados tratados e categorias de titulares dos dados.
Destinatários que têm acesso aos dados, internos e externos.
Prazos de conservação previstos para cada categoria de documento.
Medidas de segurança adotadas para cada tratamento.
A avaliação de impacto sobre a proteção de dados (DPIA) torna-se recomendável quando o consultório introduz novas tecnologias de monitorização, sistemas de videovigilância na sala de espera ou tratamentos de dados de saúde em grande escala com várias clínicas interligadas. No que diz respeito à conservação, as fichas clínicas e os relatórios seguem geralmente os prazos indicados pela legislação do setor da saúde, frequentemente superiores a dez anos: convém verificar caso a caso com o seu consultor de privacidade.
O que fazer em caso de violação de dados (data breach) no consultório dentário
Uma violação de dados não é apenas um ataque informático: pode ser um e-mail enviado com o anexo errado ou uma caneta USB perdida com as radiografias de um doente. O procedimento a seguir é sempre o mesmo.
Conter o incidente: isolar o sistema comprometido, revogar o acesso se necessário, travar a propagação dos dados.
Avaliar o risco: perceber quantos doentes foram afetados e quais os dados expostos (fichas clínicas ou apenas dados de identificação).
Notificar a Autoridade de Controlo no prazo de 72 horas a contar do conhecimento do incidente, se o risco para os direitos dos titulares for provável, conforme previsto na legislação em vigor.
Informar os doentes afetados, se o risco para eles for elevado, utilizando uma linguagem clara sobre os dados expostos e as medidas adotadas.
Documentar tudo: data, causa, medidas corretivas aplicadas, mesmo quando a notificação à Autoridade de Controlo não for necessária.
Muitas violações no setor da saúde resultam de canais de comunicação não seguros ou de cópias de segurança não encriptadas: intervir nestes dois pontos reduz significativamente a maior parte do risco concreto.
Quem faz o quê: funções, nomeações e contratos com prestadores de serviços
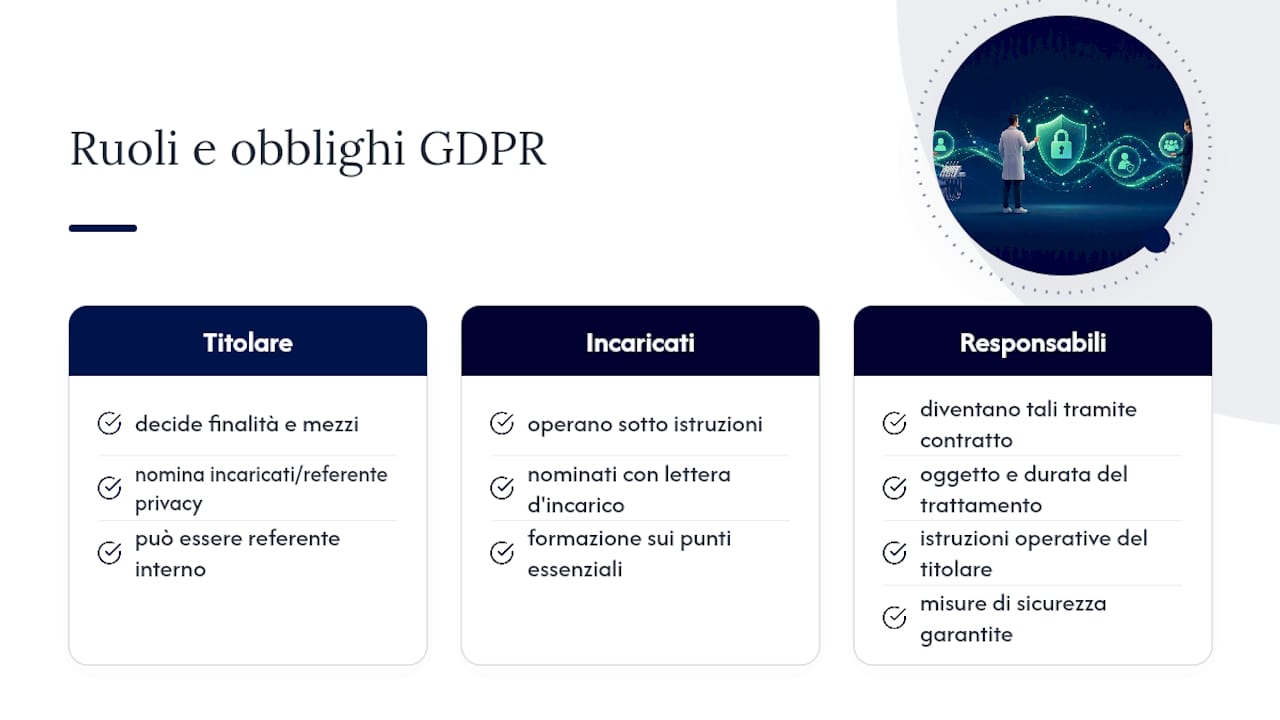
O responsável pelo tratamento (titular do consultório) determina as finalidades e os meios do tratamento; os colaboradores são pessoas autorizadas a tratar os dados e operam sob as suas instruções; os prestadores externos (laboratório de prótese, software de gestão na nuvem, contabilista) tornam-se subcontratantes através de um contrato específico de tratamento de dados (DPA). Não é obrigatoriamente necessário um encarregado de proteção de dados (DPO) externo: para muitos consultórios, basta designar um ponto de contacto interno para a privacidade, frequentemente o próprio titular ou o gestor do consultório, com formação nos aspetos essenciais do RGPD.
Qualquer contrato de subcontratação ou acordo com um parceiro externo deve indicar: o objeto e a duração do tratamento, as instruções operacionais do responsável, as medidas de segurança garantidas pelo prestador e as modalidades de devolução ou eliminação dos dados no final da relação contratual. Quem organiza os dados do consultório com um método claro já parte com vantagem nesta vertente.
Ferramentas digitais que simplificam a conformidade na medicina dentária
Um software de gestão dentária bem concebido reduz consideravelmente o trabalho manual associado à privacidade: gestão centralizada de consentimentos, registo de quem acede a cada informação, cópias de segurança automáticas e lembretes que não utilizam canais desprotegidos. Sistemas deste tipo podem automatizar o registo de auditoria (audit trail) e a gestão de consentimentos, reduzindo a margem de erro humano em comparação com arquivos em papel ou folhas de Excel dispersas por vários computadores.
O Treatbase integra a assinatura e o arquivo digital de consentimentos, a gestão de permissões para colaboradores e um sistema de lembretes automáticos para os pacientes, elementos que respondem diretamente aos requisitos do artigo 32.º. A secção dedicada à gestão de dados de pacientes mostra como os consentimentos e os processos permanecem centralizados num único ambiente, em vez de estarem dispersos entre papel e ficheiros digitais desconectados.
Antes de escolher qualquer fornecedor de serviços na nuvem (cloud), verifique sempre estes três pontos:
Existe um contrato de subcontratante de dados (DPA)?
Os dados são armazenados em servidores localizados na União Europeia?
O fornecedor garante cláusulas contratuais claras sobre segurança e eliminação dos dados?
A privacidade como parte do tratamento, não como uma prática burocrática à parte
Muitos titulares tratam o RGPD como uma obrigação burocrática a despachar uma vez por ano, mesmo a tempo de uma eventual fiscalização. É um erro de perspetiva. A gestão correta dos dados de saúde faz parte da qualidade clínica tanto quanto a esterilização dos instrumentos: um paciente que descobre que as suas radiografias foram enviadas para um grupo de WhatsApp não protegido perde a confiança no consultório, e não apenas na receção que cometeu o erro.
Recomenda-se a realização de uma verificação anual estruturada e planeada: registo de tratamentos, contratos com fornecedores e formação do pessoal. O responsável interno pela privacidade deve dispor de tempo real para realizar estas tarefas, e não apenas ter o cargo no papel. As páginas dedicadas à gestão da consulta oferecem um ponto de partida concreto para compreender onde se originam os fluxos de dados mais sensíveis num consultório.
— Matteo
Treatbase: a conformidade que se integra no trabalho diário
Muitos consultórios dentários lidam com o RGPD através de folhas dispersas, pastas em papel e um arquivo de e-mails que ninguém controla verdadeiramente. Um software de gestão dentária bem estruturado pode mitigar este trabalho invisível, integrando os consentimentos, as fichas clínicas e os acessos dos colaboradores num único sistema na nuvem, com assinatura digital de consentimentos e rastreio automático de acessos.
A migração de dados do software antigo pode ser simples e rápida, permitindo que o consultório continue a funcionar enquanto o arquivo histórico é transferido. As funcionalidades de gestão de pagamentos e faturação automática complementam os lembretes para os pacientes, reduzindo os erros manuais e o tempo dedicado a tarefas repetitivas. Se pretender perceber como funciona na prática no seu consultório, solicite uma demonstração na página principal do Treatbase e avalie se este é o momento ideal para simplificar a gestão da privacidade juntamente com todo o trabalho diário.
Este artigo fornece informações gerais e não substitui o aconselhamento de um médico qualificado. Consulte um profissional de saúde qualificado sobre o seu caso específico antes de tomar qualquer decisão com base neste conteúdo.